「BIND 9」に意図しないアクセス許可の脆弱性、対応を呼びかけ(JPRS) | ScanNetSecurity
2026.11.11(水)

「BIND 9」に意図しないアクセス許可の脆弱性、対応を呼びかけ(JPRS)

JPRSは、「BIND 9.xの脆弱性(サービス提供者が意図しないアクセスの許可)について」を発表した。

インシデント・事故 インシデント・情報漏えい
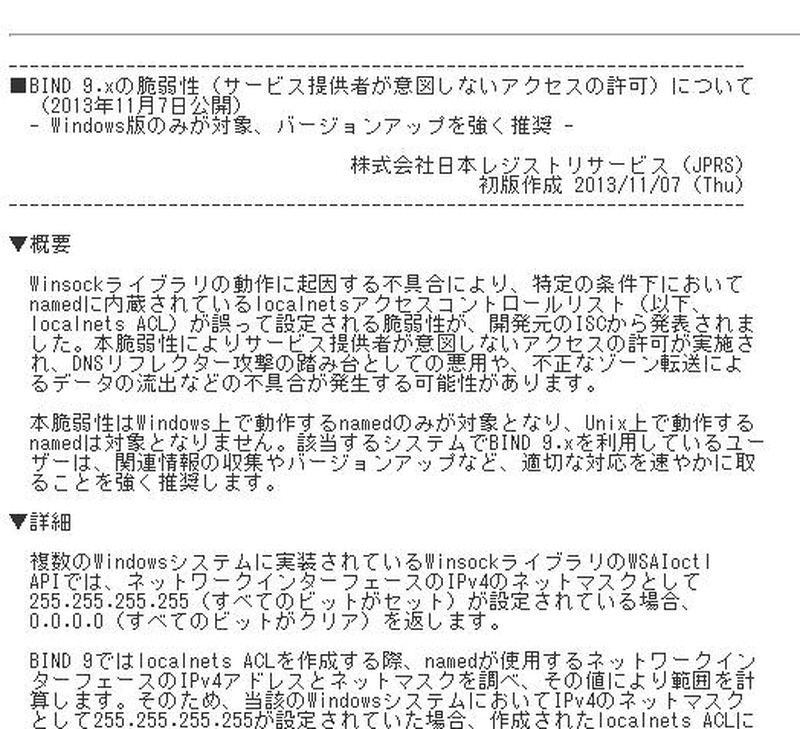
JPRSによる発表
JPRSによる発表 全 1 枚 拡大写真
株式会社日本レジストリサービス(JPRS)は11月7日、「BIND 9.xの脆弱性(サービス提供者が意図しないアクセスの許可)について」を発表した。これは、Winsockライブラリの動作に起因する不具合により、特定の条件下においてnamedに内蔵されているlocalnetsアクセスコントロールリスト(localnets ACL)が誤って設定される脆弱性(CVE-2013-6230)が、開発元のISCから発表されたことを受けたもの。

影響を受けるバージョンは以下の通り(Windows版のみ)

オープンソース版:
・9.6系列:9.6-ESV~9.6-ESV-R10
・9.8系列:9.8.0~9.8.6
・9.9系列:9.9.0~9.9.4

サブスクリプション版:
・9.9.3-S1、9.9.4-S1

本脆弱性によりサービス提供者が意図しないアクセスの許可が実施され、DNSリフレクター攻撃の踏み台としての悪用や、不正なゾーン転送によるデータの流出などの不具合が発生する可能性がある。なお、本脆弱性はWindows上で動作するnamedのみが対象となり、Unix上で動作するnamedは対象とならない。JPRSでは、該当するシステムでBIND 9.xを利用しているユーザは、関連情報の収集やバージョンアップなど、適切な対応を速やかに取ることを強く推奨している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  2. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  3. NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

    NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

  4. 東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

    東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

  5. ISM CloudOne に不正アクセス

    ISM CloudOne に不正アクセス

ランキングをもっと見る
PageTop