「履歴書.zip」に注意、「Microsoft Office」の脆弱性を悪用する標的型攻撃(IPA) | ScanNetSecurity
2026.11.07(土)

「履歴書.zip」に注意、「Microsoft Office」の脆弱性を悪用する標的型攻撃(IPA)

IPAは、マイクロソフト社が提供する「Microsoft Office」などの脆弱性を悪用する国内の組織に対する標的型攻撃を確認したとして、注意喚起を発表した。

脆弱性と脅威 脅威動向
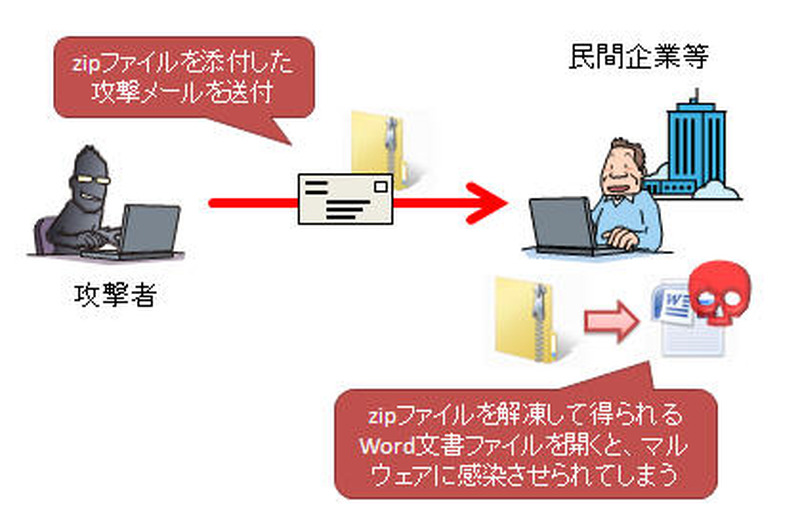
攻撃事例のイメージ図
攻撃事例のイメージ図 全 2 枚 拡大写真
独立行政法人 情報処理推進機構(IPA)は11月20日、マイクロソフト社が提供する「Microsoft Office」などの脆弱性を悪用する国内の組織に対する標的型攻撃を確認したとして、注意喚起を発表した。この脆弱性(CVE-2013-3906)を悪用する標的型メール攻撃は、件名、本文、添付ファイル名などには日本語が使われており、「履歴書.zip」という名称の添付ファイルを解凍して得られるWordファイルを開くことで、PCがマルウェアに感染する。

この攻撃は、業務上、添付ファイルを開いて内容を確認する必要がある、組織外向けの問い合わせ窓口へのメールを装うという手口が使われていた。IPAでは、今後発生しうる他の攻撃に対しても有効であることは保証できないものの、IPAが入手した攻撃メールに添付されていた検体については、マイクロソフト社が公開している「Fix it 51004」を適用した環境では攻撃が失敗する(攻撃メールに添付された文書ファイルを開いてもマルウェアに感染しない)ことを確認している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

    「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

  2. 日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

    日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

  3. 日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

    日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

  4. ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

    ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

  5. ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

    ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

ランキングをもっと見る
PageTop