株式会社MM総研は11月4日、「国内サイバー攻撃による情報漏えい動向調査」を発表した。
同調査は、2022年1月から2026年10月31日までに国内の組織(海外子会社含む)が公表した不正アクセス、ランサムウェア、マルウェア感染、アカウント乗っ取り、フィッシング、Webサイト改ざんなどのサイバー攻撃を起因とする情報漏えい事案について、動向を調査した結果をまとめたもの。
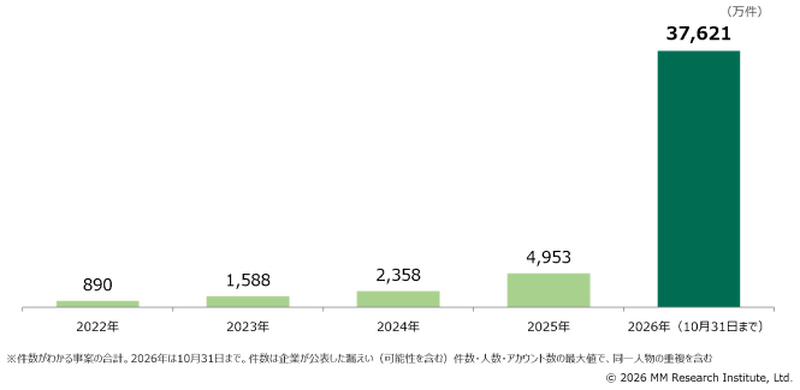
同調査で、漏えい(可能性を含む)件数がわかる事案について集計したところ、2026年は10月31日までで約3億7,600万件と、2025年1年間(4,953万件)の約7.6倍に達していた。2022年の890万件から2025年までの3年間で約5.6倍に増加したが、2026年は増え方が一段と大きくなったことが判明している。同じ期間の事案数は661件、2025年1年間(428件)の約1.5倍で、漏えい情報件数の伸びは事案数の伸びを大きく上回り、1件あたりの規模が大型化していた。
2026年は漏えい情報件数の上位10事案で全体の約6割を占め、10万件以上の事案も35件から84件と増加し、特定の巨大事案だけでなく、全体として大型化していた。また、2026年の漏えい情報件数の約94%は7月以降に公表された事案によるもので、夏以降に急拡大していた。
2026年の漏えい情報件数は10月だけでみても約1億8,500万件で、1ヶ月で2025年(4,953万件)の約3.7倍に達している。100万件以上の情報が漏えいした大規模事案は2026年10月末までに45件(2025年は12件)と過去5年で最多で、10月だけで30件にのぼっている。漏えい情報件数の中央値も9月の1,500件から10月は約2.9万件に跳ね上がっている。
2026年はパスワードやログインIDなどの認証情報の漏えいも急増しており、10月末時点で延べ約1億6,100万件と2025年(514万件)の約31倍となっている。漏えいした認証情報は、別のサービスでの使い回しを狙うリスト型攻撃に悪用されやすく、不正ログイン・アカウント乗っ取りの被害を広げる要因となるという。クレジットカード情報漏えいの延べ件数は2022年の88万件から2025年は12万件まで減っていたが、2026年は438万件に増加している。