SAPソフトを標的とするトロイの木馬を確認、今後の展開に注意(Dr.WEB) | ScanNetSecurity
2026.10.02(金)

SAPソフトを標的とするトロイの木馬を確認、今後の展開に注意(Dr.WEB)

Dr.WEBは、SAPエンタープライズソフトウェアを標的とする悪意のあるプログラムについて注意喚起を発表した。

脆弱性と脅威 脅威動向
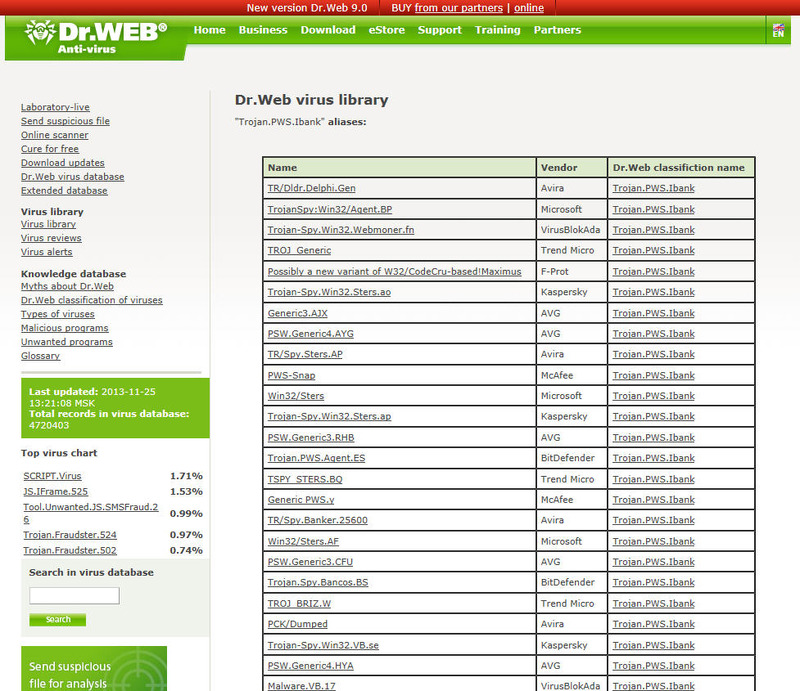
「Trojan.PWS.Ibank」の亜種一覧
「Trojan.PWS.Ibank」の亜種一覧 全 1 枚 拡大写真
株式会社Doctor Web Pacific(Dr.WEB)は11月25日、SAPエンタープライズソフトウェアを標的とする悪意のあるプログラムについて注意喚起を発表した。このプログラムは、個人情報だけでなくユーザが入力したパスワードをも盗む、「Trojan.PWS.Ibank」と名付けられ広く拡散されているバンキングトロイの木馬ファミリーに属している。ただし、IPC(Inter-Process Communication)ルーチンは改変され、SOCKS5サブルーチンは削除されている。一方で、このトロイの木馬の内部暗号化ルーチンは従来のままとなっている。

また、実行中のアプリケーションの名前を判別するルーチンが追加されており、その中にはSAPエンタープライズソフトウェアも含まれている。このソフトウェアは売上や税金などを管理するための多くのコンポーネントが組み込まれているため、結果として大量の機密情報を扱う。「Trojan.PWS.Ibank」は、ユーザのパスワードを盗んだり、ウイルス対策会社のサイトへのアクセスをブロックしたり、C&Cサーバから受け取ったコマンドを実行するほか、感染PC上にプロキシサーバやVNCサーバを起動したり、OSやブートセクターに修復不可能なダメージを与えるといった動作を行う。現在のところSAPの存在の確認と動作中のプロセスへのコードの挿入のみ動作しか確認されておらず、大きな損害は発生していない。ただし、今後大きな脅威に発展する可能性もあるとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  2. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  3. 日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

    日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

  4. 当選を落選に書き換え ~ デジタル整理券システム「mogily」に不正アクセス

    当選を落選に書き換え ~ デジタル整理券システム「mogily」に不正アクセス

  5. 「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

    「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

ランキングをもっと見る
PageTop