「BIND 9」にDoS攻撃を受ける脆弱性、対応を呼びかけ(JPRS) | ScanNetSecurity
2026.10.28(水)

「BIND 9」にDoS攻撃を受ける脆弱性、対応を呼びかけ(JPRS)

JPRSは、「BIND 9.xの脆弱性(DNSサービスの停止)について」を発表した。

脆弱性と脅威 セキュリティホール・脆弱性
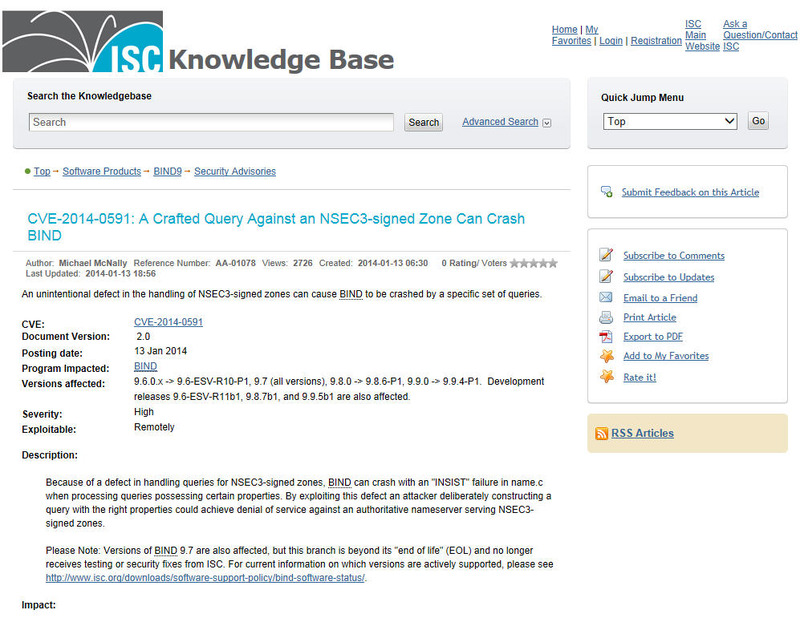
ISCによる脆弱性情報
ISCによる脆弱性情報 全 1 枚 拡大写真
株式会社日本レジストリサービス(JPRS)は1月14日、「BIND 9.xの脆弱性(DNSサービスの停止)について」を発表した。これは、BIND 9.xにおける実装上の不具合により、namedに対する外部からのDoS攻撃が可能となる脆弱性(CVE-2014-0591)が、開発元のISCから発表されたというもの。本脆弱性の対象となるのは、BIND 9.6.0以降のすべてのバージョンのBIND 9で、以下の通りとなる。

・9.6系列:9.6-ESV~9.6-ESV-R10-P1
・9.8系列:9.8.0~9.8.6-P1
・9.9系列:9.9.0~9.9.4-P1

BIND 10は、本脆弱性の対象とはならない。

本脆弱性は、権威DNSサーバとしてNSEC3を用いてDNSSEC署名されたゾーンを保持している場合が対象となる。BIND 9.xにおけるDNS問い合わせ受信時の処理の不具合により、NSEC3を用いてDNSSEC署名されたゾーンを保持している権威DNSサーバにおいて特定のDNS問い合わせを処理中に、namedが"INSIST"メッセージを出力して異常終了する。本脆弱性により、DNSサービスの停止が発生する可能性がある。また、本脆弱性を利用した攻撃はリモートから可能。

ISCでは、本脆弱性の深刻度(Severity)を「高(High)」と評価している。JPRSでは、本脆弱性を修正したパッチバージョン(BIND 9.6-ESV-R10-P2/9.8.6-P2/9.9.4-P2)への更新、あるいは各ディストリビューションベンダからリリースされる更新の適用を、速やかに実施するよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

    リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

  2. 楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

    楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

  3. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  4. PHP に複数の任意のコードが実行可能な脆弱性

    PHP に複数の任意のコードが実行可能な脆弱性

  5. Microsoft Defender におけるアップデート処理の妨害によりサービス停止が可能となる脆弱性(Scan Tech Report)

    Microsoft Defender におけるアップデート処理の妨害によりサービス停止が可能となる脆弱性(Scan Tech Report)

ランキングをもっと見る
PageTop