月例セキュリティ情報4件を公開、最大深刻度はすべて「重要」(日本マイクロソフト) | ScanNetSecurity
2026.11.16(月)

月例セキュリティ情報4件を公開、最大深刻度はすべて「重要」(日本マイクロソフト)

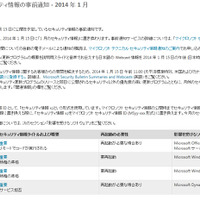
日本マイクロソフトは、2014年1月のセキュリティ情報を公開した。公開されたセキュリティ情報は事前通知通り4件で、すべて最大深刻度「重要」となっている。

脆弱性と脅威 セキュリティホール・脆弱性
日本マイクロソフトによる発表
日本マイクロソフトによる発表 全 3 枚 拡大写真
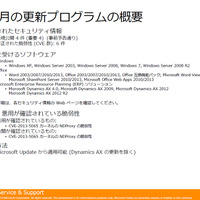
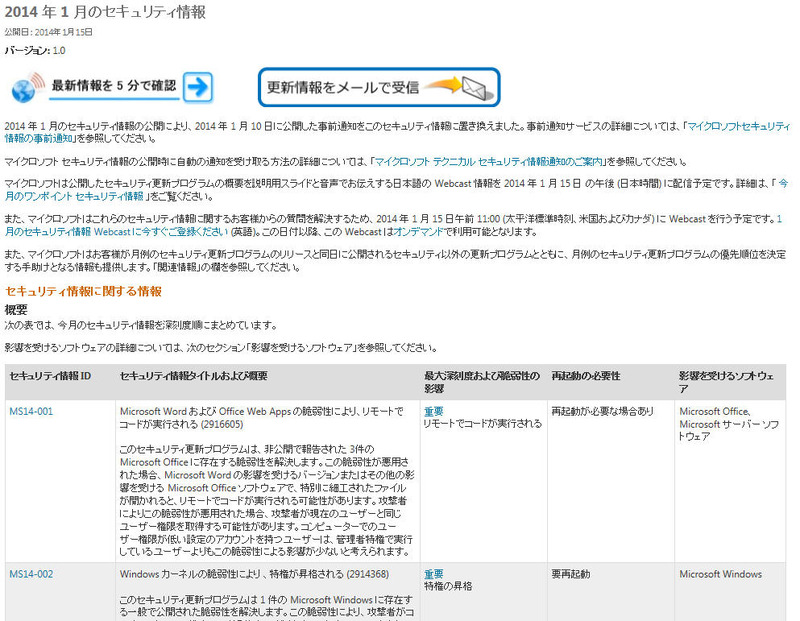
日本マイクロソフト株式会社は1月15日、2014年1月のセキュリティ情報を公開した。公開されたセキュリティ情報は事前通知通り4件で、すべて最大深刻度「重要」となっている。修正された脆弱性は、CVEベースで6件。内容は以下の通り。

「重要」
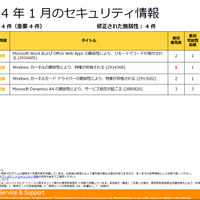
MS14-001:Microsoft Word および Office Web Apps の脆弱性により、リモートでコードが実行される(2916605)再起動が必要な場合あり
MS14-002:Windows カーネルの脆弱性により 、特権が昇格される(2914368)要再起動
MS14-003:Windows カーネルモード ドライバーの脆弱性により、特権が昇格される(2913602)要再起動
MS14-004:Microsoft Dynamics AX の脆弱性により、サービス拒否が起こる(2880826)再起動が必要な場合あり

このうち、MS14-002(CVE-2013-5065)は脆弱性が一般に公開されており、脆弱性を悪用しようとする限定的な標的型攻撃が確認されている。今回のセキュリティ情報において、適用に優先順位を設定する必要がある企業ユーザの場合は、MS14-002(Windowsカーネル)を至急適用するよう推奨している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

    「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

  2. ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

    ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

  3. 日本のCISO、データ損失の原因の最多は悪意ある内部関係者 退職者が要因は98% ~ プルーフポイント調査

    日本のCISO、データ損失の原因の最多は悪意ある内部関係者 退職者が要因は98% ~ プルーフポイント調査

  4. 無印良品のオーダーカーテンに関する業務委託先に不正アクセス

    無印良品のオーダーカーテンに関する業務委託先に不正アクセス

  5. 上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

    上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

ランキングをもっと見る
PageTop