「EC-CUBE」に複数の脆弱性、攻撃が行われた場合の影響大(JVN) | ScanNetSecurity
2026.11.19(木)

「EC-CUBE」に複数の脆弱性、攻撃が行われた場合の影響大(JVN)

IPAおよびJPCERT/CCは、ロックオンが提供するオープンソースのショッピングサイト構築システム「EC-CUBE」に複数の脆弱性が存在すると「JVN」で発表した。

脆弱性と脅威 セキュリティホール・脆弱性
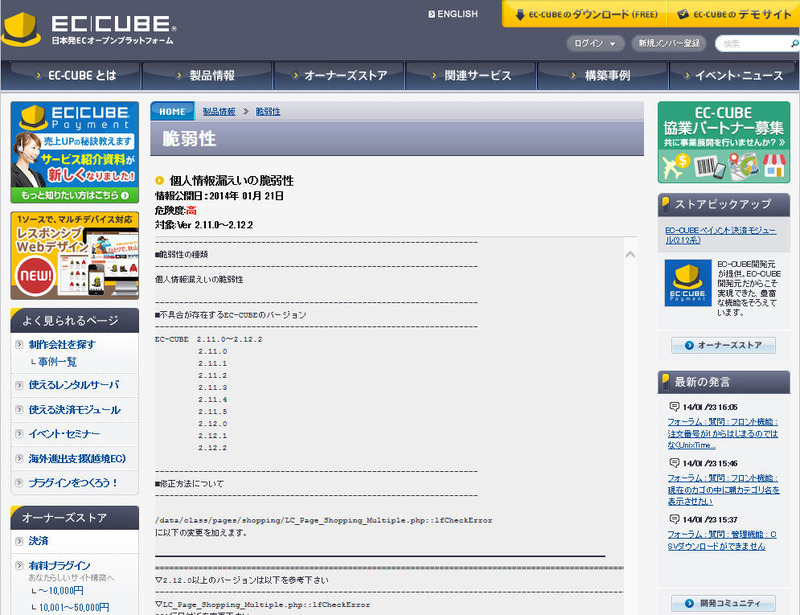
EC-CUBEによる脆弱性情報
EC-CUBEによる脆弱性情報 全 1 枚 拡大写真
独立行政法人 情報処理推進機構(IPA)および一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は1月22日、株式会社ロックオンが提供するオープンソースのショッピングサイト構築システム「EC-CUBE」に複数の脆弱性が存在すると「Japan Vulnerability Notes(JVN)」で発表した。特に情報漏えいの脆弱性は、攻撃が行われた場合の影響が大きいとしている。

「EC-CUBE 2.12.2」など複数のバージョンには、情報漏えいの脆弱性(CVE-2014-0808)および情報改ざんの脆弱性(CVE-2014-0807)が存在する。これらの脆弱性が悪用されると、ショッピングサイト利用者によって他の利用者の登録情報を取得されたり、登録情報を改ざんされる可能性がある。JVNでは、開発者が提供する情報をもとに最新版へアップデート、もしくは修正ファイルを適用するよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

    住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

  2. サイバーセキュリティクラウドの開発環境に不正アクセス、GitHubに保存されていた個人情報が漏えいした可能性

    サイバーセキュリティクラウドの開発環境に不正アクセス、GitHubに保存されていた個人情報が漏えいした可能性

  3. 「マクロミル モニタサイト」に不正アクセス

    「マクロミル モニタサイト」に不正アクセス

  4. Joshinのネットワークに不正アクセス、免許証画像やマイナンバーカード情報が漏えいした可能性

    Joshinのネットワークに不正アクセス、免許証画像やマイナンバーカード情報が漏えいした可能性

  5. イオングループの一部Webサイトに不正アクセス、414件の顧客情報が流出

    イオングループの一部Webサイトに不正アクセス、414件の顧客情報が流出

ランキングをもっと見る
PageTop