2013年のコンピュータ不正アクセス、原因は古いバージョン使用・パッチ未導入が最多(IPA) | ScanNetSecurity
2026.11.18(水)

2013年のコンピュータ不正アクセス、原因は古いバージョン使用・パッチ未導入が最多(IPA)

 IPA(情報処理推進機構)は1月23日、2013年年間のコンピュータウイルス・不正アクセスの届出状況および相談受付状況について、取りまとめたデータを発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
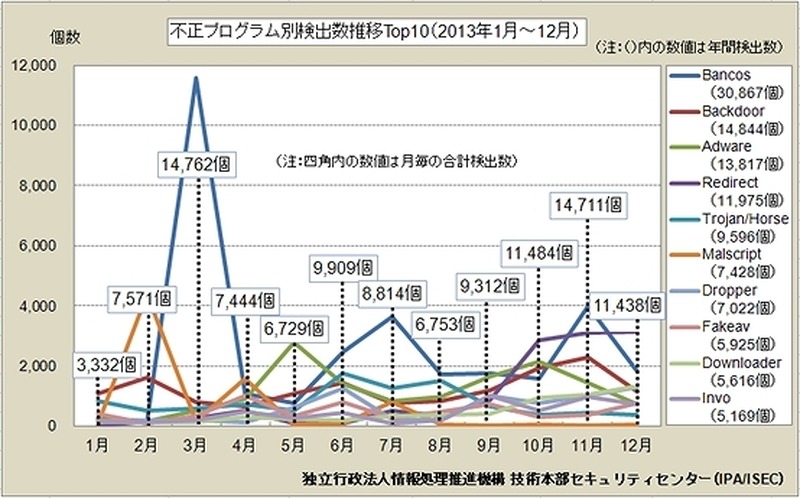
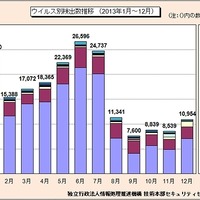
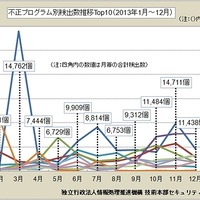
不正プログラム(TOP10)検出数の推移 (2013年1月~12月)
不正プログラム(TOP10)検出数の推移 (2013年1月~12月) 全 5 枚 拡大写真
 IPA(情報処理推進機構)は1月23日、2013年年間のコンピュータウイルス・不正アクセスの届出状況および相談受付状況について、取りまとめたデータを発表した。

 2013年の年間のウイルス検出数は、2012年の249,940個から54,390個少ない195,550個(21.8%の減少)。ウイルス別検出数では、自身の複製をメールの添付ファイルとして拡散する「W32/Mydoom」「W32/Netsky」が多く検出された。

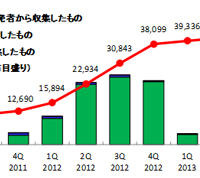
 2013年の不正プログラムの合計検出数は、2012年の423,226個から189,885個減少し、233,341個。年間検出数の第1位は、インターネットバンキングのIDとパスワードを窃取する「Bancos」で、検出数は30,867個だった。Bancosは、2012年から検出が急増している。

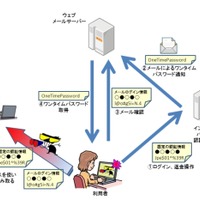
 2013年のコンピュータ不正アクセスの届出件数は、合計168件(前年比約39%増)で、そのうち被害があった件数は158件(前年比約50%増)と全体の約94%を占めた。実際に被害があった届出158件のうち、原因の内訳は古いバージョン使用・パッチ未導入が27件、ID・パスワード管理の不備が12件、設定不備が6件などとなっている。

2013年の不正プログラム、検出最多は“ネットバンキング情報窃取”の「Bancos」 IPA調べ

《冨岡晶@RBB TODAY》
関連記事
この記事の写真
/

特集

PageTop

アクセスランキング

  1. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

  2. セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

    セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

  3. マッチングアプリ「Lili」に不正アクセス、本人確認書類の画像含む会員情報が流出した可能性

    マッチングアプリ「Lili」に不正アクセス、本人確認書類の画像含む会員情報が流出した可能性

  4. 不正アクセスによる個人情報流出、警察庁長官が態勢指示 ~ GMOインターネットへの不正アクセス事案に関する合同捜査本部設置も

    不正アクセスによる個人情報流出、警察庁長官が態勢指示 ~ GMOインターネットへの不正アクセス事案に関する合同捜査本部設置も

  5. API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

    API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

ランキングをもっと見る
PageTop