マイクロソフトの発表を受け、SHA-2への移行を促進(シマンテック) | ScanNetSecurity
2026.11.14(土)

マイクロソフトの発表を受け、SHA-2への移行を促進(シマンテック)

シマンテックは、SHA-2対応のSSLサーバ証明書をすべての販売経路で提供開始すると発表した。

製品・サービス・業界動向 新製品・新サービス
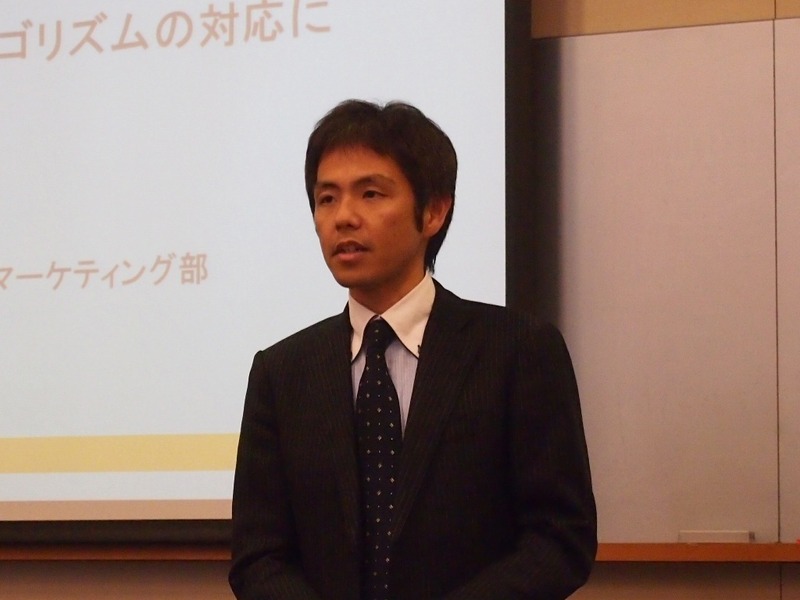
シマンテックSSL製品本部の安達徹也氏
シマンテックSSL製品本部の安達徹也氏 全 7 枚 拡大写真
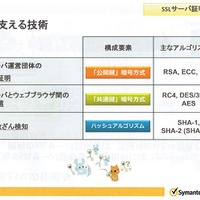
株式会社シマンテックは2月5日、SHA-2対応のSSLサーバ証明書をすべての販売経路で提供開始すると発表した。これは、マイクロソフト社のセキュリティアドバイザリに対応するためのもので、SSLサーバ証明書で使用している暗号アルゴリズムSHA-1の発行を順次終了していく。発表において同社SSL製品本部の安達徹也氏は認証局とSSLの仕組みについて説明し、SSLを支える技術として、Webサーバ運営団体の実在性を証明する「公開鍵」暗号方式、WebサーバとWebブラウザ間の通信を暗号化する「共通鍵」暗号方式、データの改ざんを検知する「ハッシュアルゴリズム」の3つがあるとした。

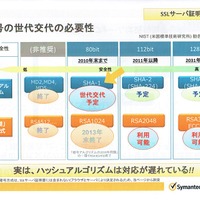
今回、SHA-2に移行するのは「ハッシュアルゴリズム」で、送られたメッセージが通信経路上で改ざんされていないか、データが壊れていないかを確認する技術。元のメッセージが同じなら常に同じハッシュ値が生成されること、メッセージの内容が1文字でも変わればハッシュ値も変わること、ハッシュ値から元のメッセージを復元することができないといった特徴がある。しかし、基本的にブルートフォースによって解読できることなどから世代交代が必要であるとした。

暗号の世代交代については、米NISTが勧告している。これによると、2010年末までに「公開鍵」暗号方式の「RSA1024」が2013年末に終了しているが、同時期に世代交代する予定であったハッシュアルゴリズムは未だに移行できておらず、予定より対応が遅れている。SHA-2への対応は、米NISTだけでなくPCI DSSや日本政府(NISC指針)でも一般的なセキュリティ要件として挙げられており、今回、マイクロソフト社はSSLサーバ証明書においてSHA-1の発行を最長2015年末まで、利用を最長2015年末までと発表した。

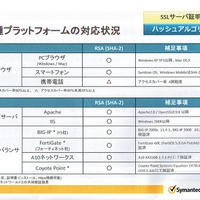
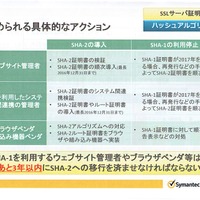
シマンテックではスムーズなSHA-2移行を促進するため、「SHA-2対応証明書の提供拡大」「SHA-1の順次制限の実施」を行う。発行、利用の制限時期はマイクロソフト社と同時期にするとした。これに対し、Webサイト管理者やAPIを利用したシステム間連携の管理者、ブラウザベンダ、組み込み機器ベンダは、あと3年以内にSHA-2への移行を済ませなければならない。安達氏は、各種プラットフォームのSHA-2への対応状況も示した。同様に、コードサイニング証明書はあと2年以内に、セキュアメールIDにおいては3年以内の移行対応が求められる。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

    「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

  2. ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

    ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

  3. 丸井グループの業務委託先 Securitize Japan に不正アクセス、デジタル社債を申し込んだ顧客情報が漏えい

    丸井グループの業務委託先 Securitize Japan に不正アクセス、デジタル社債を申し込んだ顧客情報が漏えい

  4. メール誤送信事故多発で悪名高いドッペルゲンガードメイン「gmai.com」はどこの誰が保有しているのか?

    メール誤送信事故多発で悪名高いドッペルゲンガードメイン「gmai.com」はどこの誰が保有しているのか?

  5. 無印良品のオーダーカーテンに関する業務委託先に不正アクセス

    無印良品のオーダーカーテンに関する業務委託先に不正アクセス

ランキングをもっと見る
PageTop