意図せず導入されるソフトウェアとその動きの把握を(ラック) | ScanNetSecurity
2026.11.12(木)

意図せず導入されるソフトウェアとその動きの把握を(ラック)

ラックは、セキュリティ啓発情報「意図せず導入されるソフトウェア ~その存在と動き。把握していますか?~」を公開した。

脆弱性と脅威 脅威動向
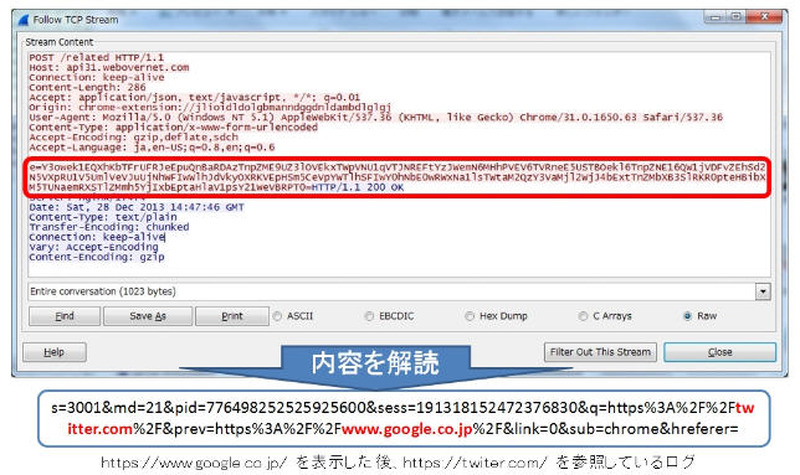
ブラウザプラグインのログを解析
ブラウザプラグインのログを解析 全 2 枚 拡大写真
株式会社ラックは2月5日、セキュリティ啓発情報「意図せず導入されるソフトウェア ~その存在と動き。把握していますか?~」を公開した。本コンテンツは情報セキュリティ月間を受け、日頃から知っておくべき重要な情報を随時提供していくために新設したもの。意図せず導入されるソフトウェアと、そのソフトがどういう動きをしているのかを把握しているか問いかけている。

昨年末に話題になった「Baidu IME」や「Simeji」のクラウド入力という機能が、日本語変換の入力内容をメーカーに送信していた問題では、意図せずにこの製品が導入されていて、一連の報道で初めて使用していたことを知ったケースが多く見受けられたという。PCの購入時から導入されているケースや他のソフトウェアに添付されていたケースも多く、どのような機能を持つのかも把握できない状況となっている。機能を無料で提供する対価としてユーザの情報を吸い上げることを許諾書に記載している場合もあるが、ほとんどのユーザがそれを読まないという現状もある。

さらに、同社の情報漏えいチェックサービスによるユーザのネットワーク調査の一環で見つけた事例では、ユーザのブラウザに導入されていたプラグインが大量にPOST通信を発生させていた。あるブラウザプラグインでは、複数の種類の「Webアクセスの履歴」を外部サーバに送信していた。これを機に、自分が使用している(システム管理者においては、組織内で使用されている)ソフトウェアがどのような機能を持っているかを確認してみるよう提案している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

    メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

  2. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

  3. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  4. 中国セキュリティ企業がオープンソース AI 攻撃基盤を買収 ほか [Scan PREMIUM Monthly Executive Summary 2026年10月度]

    中国セキュリティ企業がオープンソース AI 攻撃基盤を買収 ほか [Scan PREMIUM Monthly Executive Summary 2026年10月度]

  5. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

ランキングをもっと見る
PageTop