患者の個人情報を記載したファイルを院外に持ち出し、第三者へ誤送信(浜松医科大学) | ScanNetSecurity
2026.10.25(日)

患者の個人情報を記載したファイルを院外に持ち出し、第三者へ誤送信(浜松医科大学)

浜松医科大学は、個人情報の院外への持出しおよびメールの誤送信について発表した。

インシデント・事故 インシデント・情報漏えい
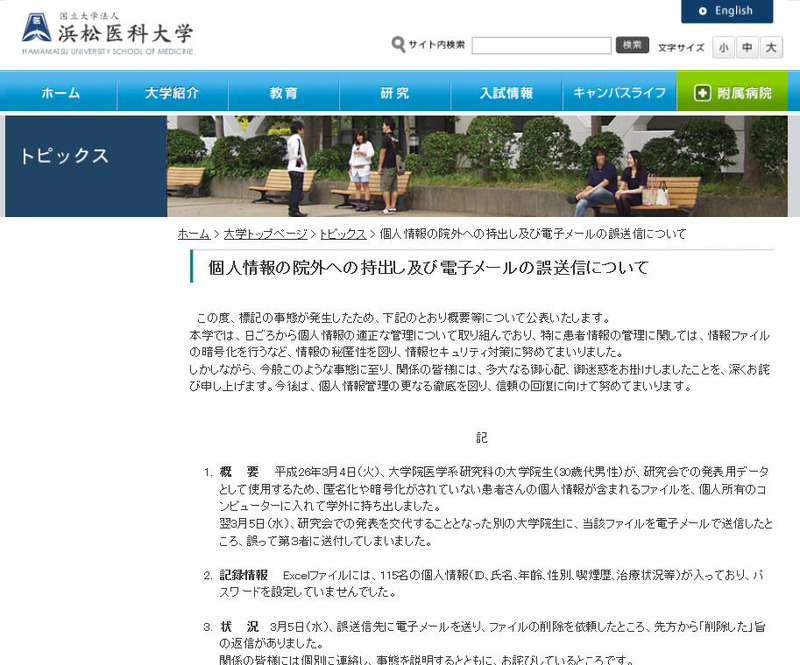
浜松医科大学による発表
浜松医科大学による発表 全 1 枚 拡大写真
浜松医科大学は3月15日、個人情報の院外への持出しおよびメールの誤送信について発表した。これは3月4日、同大学院医学系研究科の大学院生(30歳代男性)が、研究会での発表用データとして使用するため、匿名化や暗号化がされていない患者の個人情報が含まれるファイルを、個人所有のPCに入れて学外に持ち出したというもの。

3月5日、研究会での発表を交代することとなった別の大学院生に、当該ファイルをメールで送信したところ、誤って第三者に送付した。このExcelファイルには、115名の個人情報(ID、氏名、年齢、性別、喫煙歴、治療状況等)が記載されており、パスワード設定はしていなかった。この大学院生は同日、誤送信先にメールを送り、ファイルの削除を依頼したところ、先方から「削除した」旨の返信があったという。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

    セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

  2. ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

    ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

  3. NECがシステム開発・保守業務を委託している企業にサイバー攻撃

    NECがシステム開発・保守業務を委託している企業にサイバー攻撃

  4. メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

    メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

  5. ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

    ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

ランキングをもっと見る
PageTop