JVNの脆弱性深刻度の表示に「CVSS 2.0」を採用(JPCERT/CC) | ScanNetSecurity
2026.11.05(木)

JVNの脆弱性深刻度の表示に「CVSS 2.0」を採用(JPCERT/CC)

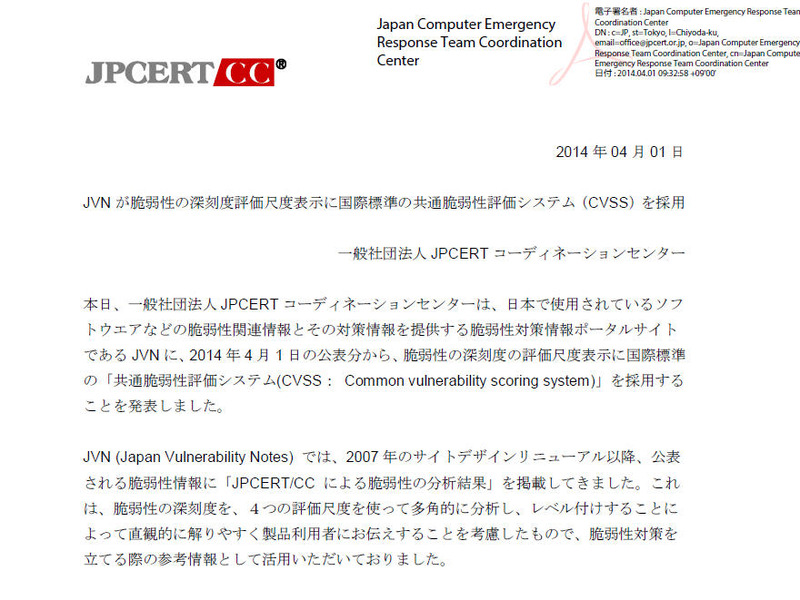
JPCERT/CCは、脆弱性対策情報ポータルサイト「JVN」において、脆弱性の深刻度の評価尺度表示に国際標準の「共通脆弱性評価システム(CVSS)」を採用すると発表した。

製品・サービス・業界動向 業界動向
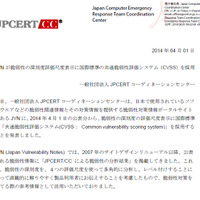
JPCERT/CCによる発表
JPCERT/CCによる発表 全 2 枚 拡大写真
一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は4月1日、脆弱性対策情報ポータルサイト「Japan Vulnerability Notes(JVN)」において、脆弱性の深刻度の評価尺度表示に国際標準の「共通脆弱性評価システム(CVSS)」を採用すると発表した。JVNでは、2007年のサイトデザインリニューアル以降、公表される脆弱性情報に「JPCERT/CC による脆弱性の分析結果」を掲載してきた。これは、脆弱性の深刻度を4つの評価尺度を使って多角的に分析し、レベル付けするものでった。

しかし近年、脆弱性の深刻度の表示では国際的に利用されている CVSS 2.0 の普及が進んでいることにも配慮しつつ検討した結果、JVNでも深刻度の表示を従来の方式からCVSS(Common vulnerability scoring system) 2.0に切り替える方針とし、4月1日以降の公表から新方式に移行することとした。また、単なるBase Score 表示だけではなく、直観的に理解できる評価値表示を採用している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 松屋公式アプリに不正アクセス 会員情報等が漏えい

    松屋公式アプリに不正アクセス 会員情報等が漏えい

  2. WordPress バージョン 6 系および 7 系における遠隔からの任意のコード実行が可能となる複数の脆弱性(Scan Tech Report)

    WordPress バージョン 6 系および 7 系における遠隔からの任意のコード実行が可能となる複数の脆弱性(Scan Tech Report)

  3. 再開を断念 PHPの重大脆弱性受け「くみあいアプリ」がサービス終了

    再開を断念 PHPの重大脆弱性受け「くみあいアプリ」がサービス終了

  4. 「MUJIアプリ」で最大 約2,726万件の顧客情報が流出した可能性

    「MUJIアプリ」で最大 約2,726万件の顧客情報が流出した可能性

  5. 東京都水道局で個人情報を含む外付けHDD4台が施錠されたキャビネットから紛失

    東京都水道局で個人情報を含む外付けHDD4台が施錠されたキャビネットから紛失

ランキングをもっと見る
PageTop