JVNの脆弱性深刻度の表示に「CVSS 2.0」を採用(JPCERT/CC) | ScanNetSecurity
2026.11.10(火)

JVNの脆弱性深刻度の表示に「CVSS 2.0」を採用(JPCERT/CC)

JPCERT/CCは、脆弱性対策情報ポータルサイト「JVN」において、脆弱性の深刻度の評価尺度表示に国際標準の「共通脆弱性評価システム(CVSS)」を採用すると発表した。

製品・サービス・業界動向 業界動向
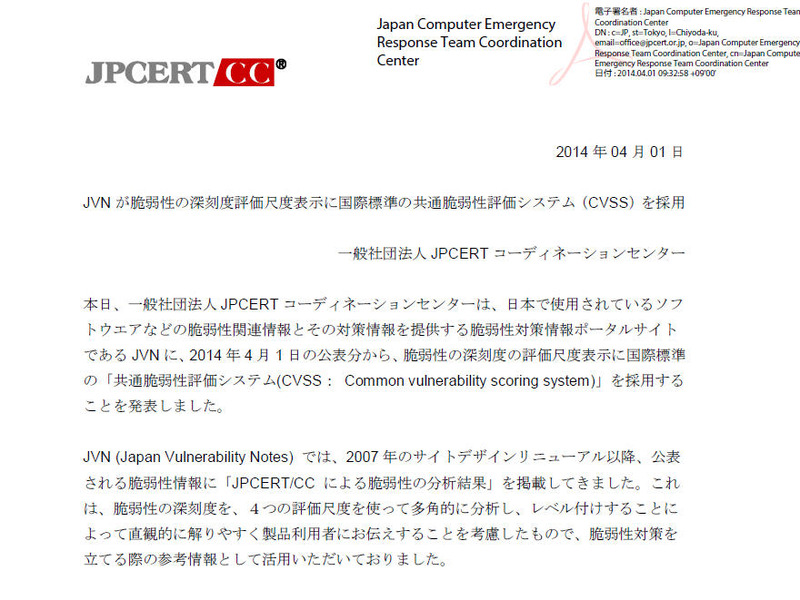
JPCERT/CCによる発表
JPCERT/CCによる発表 全 2 枚 拡大写真
一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は4月1日、脆弱性対策情報ポータルサイト「Japan Vulnerability Notes(JVN)」において、脆弱性の深刻度の評価尺度表示に国際標準の「共通脆弱性評価システム(CVSS)」を採用すると発表した。JVNでは、2007年のサイトデザインリニューアル以降、公表される脆弱性情報に「JPCERT/CC による脆弱性の分析結果」を掲載してきた。これは、脆弱性の深刻度を4つの評価尺度を使って多角的に分析し、レベル付けするものでった。

しかし近年、脆弱性の深刻度の表示では国際的に利用されている CVSS 2.0 の普及が進んでいることにも配慮しつつ検討した結果、JVNでも深刻度の表示を従来の方式からCVSS(Common vulnerability scoring system) 2.0に切り替える方針とし、4月1日以降の公表から新方式に移行することとした。また、単なるBase Score 表示だけではなく、直観的に理解できる評価値表示を採用している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ソニー生命「お客さま WEB サービス」に不正アクセス、メディケア生命保険 契約者等 約38.5万件が漏えい

    ソニー生命「お客さま WEB サービス」に不正アクセス、メディケア生命保険 契約者等 約38.5万件が漏えい

  2. 消防庁「安否情報システム」に不正アクセス、影響範囲調査のためにサービスを停止消防庁の「安否情報システム」に不正アクセス、影響範囲調査のためサービス停止

    消防庁「安否情報システム」に不正アクセス、影響範囲調査のためにサービスを停止消防庁の「安否情報システム」に不正アクセス、影響範囲調査のためサービス停止

  3. 対象は18歳以上の未就労学生 ~ NRIセキュアがCTF「SANS NetWars」開催 11月13日まで参加受付

    対象は18歳以上の未就労学生 ~ NRIセキュアがCTF「SANS NetWars」開催 11月13日まで参加受付

  4. 英政府機関、2028年までに重要インフラへのランサムウェア攻撃で AI 搭載マルウェアが使われる可能性が「非常に高い」と警告

    英政府機関、2028年までに重要インフラへのランサムウェア攻撃で AI 搭載マルウェアが使われる可能性が「非常に高い」と警告

  5. ソニー銀行のデジタル証券に関連する外部委託先Securitize Japanに不正アクセス

    ソニー銀行のデジタル証券に関連する外部委託先Securitize Japanに不正アクセス

ランキングをもっと見る
PageTop