「OpenSSL」の heartbeat拡張に情報漏えいの脆弱性(JPCERT/CC) | ScanNetSecurity
2026.10.13(火)

「OpenSSL」の heartbeat拡張に情報漏えいの脆弱性(JPCERT/CC)

JPCERT/CCは、「OpenSSL」に情報漏えいの脆弱性が存在するとして、注意喚起を発表した。

脆弱性と脅威 セキュリティホール・脆弱性
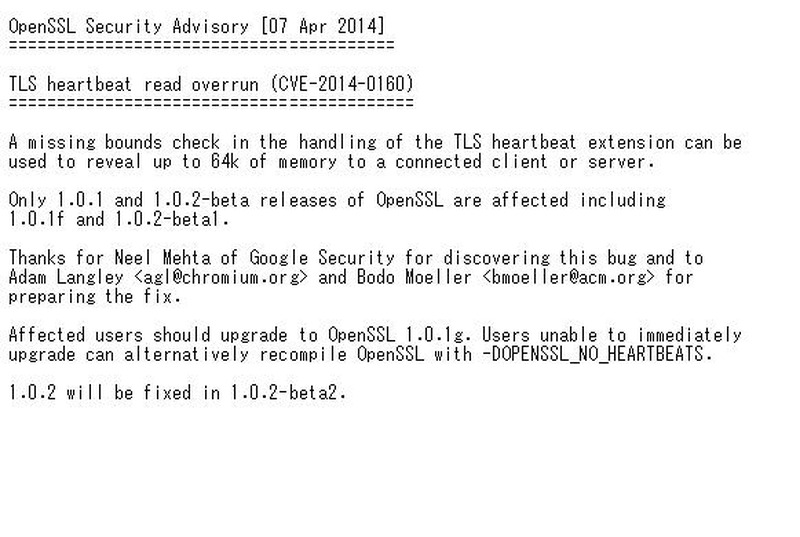
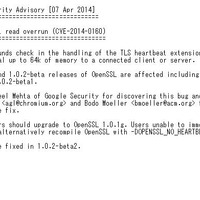
OpenSSLによるセキュリティアドバイザリ
OpenSSLによるセキュリティアドバイザリ 全 1 枚 拡大写真
一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は4月8日、OpenSSL Projectが提供する「OpenSSL」の heartbeat拡張に情報漏えいの脆弱性(CVE-2014-0160)が存在するとして、注意喚起を発表した。脆弱性が存在するのは、「OpenSSL 1.0.1 から 1.0.1f」および「OpenSSL 1.0.2-beta から 1.0.2-beta1」。

この脆弱性が悪用されると、リモートの攻撃者に細工したパケットを送付されることでシステムのメモリ内の情報を閲覧し、秘密鍵などの重要な情報を取得される可能性がある。OpenSSL Projectでは、本脆弱性を修正したバージョンの「OpenSSL 1.0.1g」が公開されているので、JPCERT/CCでは十分なテストを実施の上、修正済みバージョンを適用することを勧めている。なお、「OpenSSL 1.0.2-beta」については、現時点で修正済みのバージョンは公開されていない。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ローソンのアカウントサービスに不正アクセス、215 万 5,345 件のローソン ID が漏えい

    ローソンのアカウントサービスに不正アクセス、215 万 5,345 件のローソン ID が漏えい

  2. 家計簿アプリ「くふう Zaim」に不正アクセス、一部の登録情報を異なる内容に書き換え

    家計簿アプリ「くふう Zaim」に不正アクセス、一部の登録情報を異なる内容に書き換え

  3. 教育産業のメールアカウントに不正アクセス、フィッシングメールで Microsoft365 アカウントの認証情報が窃取されたことが原因

    教育産業のメールアカウントに不正アクセス、フィッシングメールで Microsoft365 アカウントの認証情報が窃取されたことが原因

  4. JPCERT/CC、国内組織への不正アクセスに関する注意喚起を公開 API悪用などへの対策を推奨

    JPCERT/CC、国内組織への不正アクセスに関する注意喚起を公開 API悪用などへの対策を推奨

  5. 穴吹ハウジングサービスがオーナーズサイトを一時停止、直ちに情報漏えいにつながるものではないが追加対策を講じることが望ましい

    穴吹ハウジングサービスがオーナーズサイトを一時停止、直ちに情報漏えいにつながるものではないが追加対策を講じることが望ましい

ランキングをもっと見る
PageTop