Heartbleed攻撃を日本国内の複数のTokyo SOC顧客で検知、被害はなし(日本IBM) | ScanNetSecurity
2026.10.06(火)

Heartbleed攻撃を日本国内の複数のTokyo SOC顧客で検知、被害はなし(日本IBM)

日本IBMは、2014年4月に公開されたOpenSSLの脆弱性(CVE-2014-0160)を悪用する攻撃(Heartbleed攻撃)をTokyo SOCにおいて確認したと発表した。

脆弱性と脅威 脅威動向
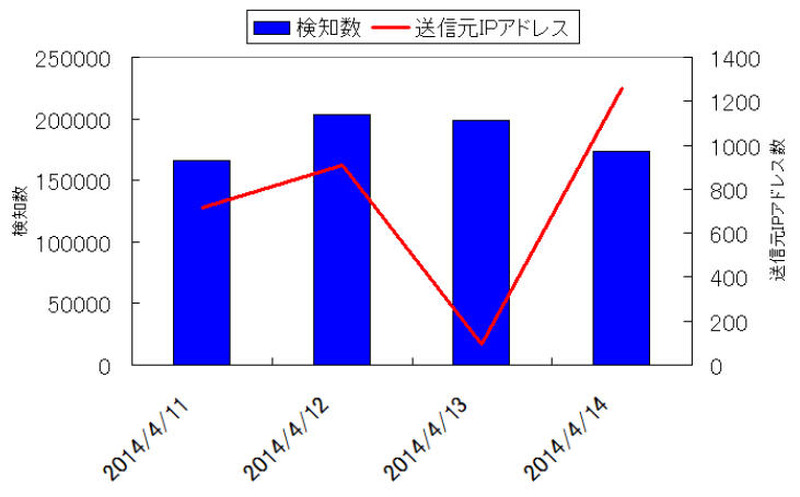
Tokyo SOCにおける“Heartbleed”攻撃の送信元IPアドレス数の推移
Tokyo SOCにおける“Heartbleed”攻撃の送信元IPアドレス数の推移 全 1 枚 拡大写真
日本アイ・ビー・エム株式会社(日本IBM)は4月15日、2014年4月に公開されたOpenSSLの脆弱性(CVE-2014-0160)を悪用する攻撃(Heartbleed攻撃)をTokyo SOCにおいて確認したと発表した。Tokyo SOCでは、このHeartbleed攻撃を複数の日本国内の顧客で検知しているが、現在までのところ実際の被害が発生している事例は確認されていないという。

Heartbleed攻撃は、多数の送信元より世界的に活動が確認されており、そのほとんどは脆弱性の有無を調査するための調査行為と考えられるとしている。Tokyo SOCの顧客に対するHeartbleed攻撃の送信元IPアドレス数および検知数の推移では、4月13日はやや減少しているが、全体として攻撃の送信元アドレスは増加傾向にあるとみられる。攻撃の送信元IPアドレスの国は、アメリカ、中国、ロシアが多くなっているが、全部で40カ国以上の送信元から攻撃が発生している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

    ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

  2. 「ドズル社ストア」で不正なページに誘導、カード情報を入力した場合はカード会社への連絡を呼びかけ

    「ドズル社ストア」で不正なページに誘導、カード情報を入力した場合はカード会社への連絡を呼びかけ

  3. 「ベネワン・プラットフォーム」のアンケート機能で他企業・団体の個人情報がダウンロード可能に、不具合を認知するも解消作業が適切に実施されず

    「ベネワン・プラットフォーム」のアンケート機能で他企業・団体の個人情報がダウンロード可能に、不具合を認知するも解消作業が適切に実施されず

  4. 「PhotoGoods」に不正アクセス、カード情報が漏えいした可能性

    「PhotoGoods」に不正アクセス、カード情報が漏えいした可能性

  5. 日本大学の計 5 名の教員アカウントに不正アクセス、スパムメール送信の踏み台に

    日本大学の計 5 名の教員アカウントに不正アクセス、スパムメール送信の踏み台に

ランキングをもっと見る
PageTop