DNSキャッシュポイズニング攻撃に関する注意喚起を発表(JPCERT/CC) | ScanNetSecurity
2026.11.04(水)

DNSキャッシュポイズニング攻撃に関する注意喚起を発表(JPCERT/CC)

JPCERT/CCは、DNSキャッシュポイズニング攻撃に関する注意喚起を発表した。

脆弱性と脅威 脅威動向
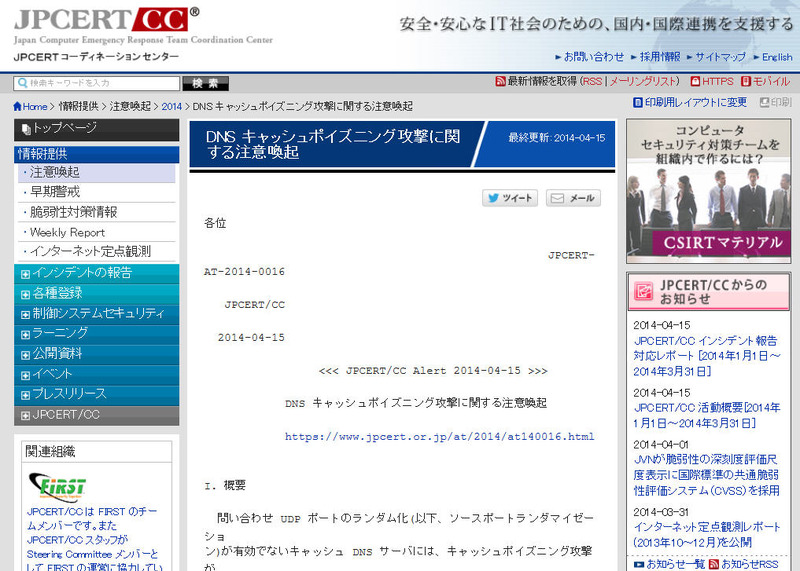
JPCERT/CCによる注意喚起
JPCERT/CCによる注意喚起 全 1 枚 拡大写真
一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は4月11日、DNSキャッシュポイズニング攻撃に関する注意喚起を発表した。これは、問い合わせ UDP ポートのランダム化(ソースポートランダマイゼーション)が有効でないキャッシュ DNS サーバには、キャッシュポイズニング攻撃が容易になる既知の脆弱性があるというもの。この脆弱性が使用された場合、リモートの攻撃者によってキャッシュ DNS サーバが偽の DNS 情報で汚染される可能性がある。

株式会社日本レジストリサービス(JPRS)によると、JPRSが管理している DNS サーバに対してソースポートランダマイゼーションが有効ではないDNS クエリがあることを確認しており、また本脆弱性を狙うアクセスが増加していると ISP 事業者から報告を受けているという。JPCERT/CCでは、今後、本脆弱性を狙う攻撃が増加する可能性がありますので、パッチの適用や設定の変更などの対策を行うよう勧めている。なお、対策の際には「named.conf の設定」「ネットワーク機器におけるポートの再変換」「ファイアウォールの設定確認」に注意するよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. WordPress バージョン 6 系および 7 系における遠隔からの任意のコード実行が可能となる複数の脆弱性(Scan Tech Report)

    WordPress バージョン 6 系および 7 系における遠隔からの任意のコード実行が可能となる複数の脆弱性(Scan Tech Report)

  2. 松屋公式アプリに不正アクセス 会員情報等が漏えい

    松屋公式アプリに不正アクセス 会員情報等が漏えい

  3. 外務省のネットワークに不正アクセス、7月27日に検知

    外務省のネットワークに不正アクセス、7月27日に検知

  4. 「MUJIアプリ」で最大 約2,726万件の顧客情報が流出した可能性

    「MUJIアプリ」で最大 約2,726万件の顧客情報が流出した可能性

  5. 東京都水道局で個人情報を含む外付けHDD4台が施錠されたキャビネットから紛失

    東京都水道局で個人情報を含む外付けHDD4台が施錠されたキャビネットから紛失

ランキングをもっと見る
PageTop