DNSキャッシュポイズニング攻撃に関する注意喚起を発表(JPCERT/CC) | ScanNetSecurity
2026.11.12(木)

DNSキャッシュポイズニング攻撃に関する注意喚起を発表(JPCERT/CC)

JPCERT/CCは、DNSキャッシュポイズニング攻撃に関する注意喚起を発表した。

脆弱性と脅威 脅威動向
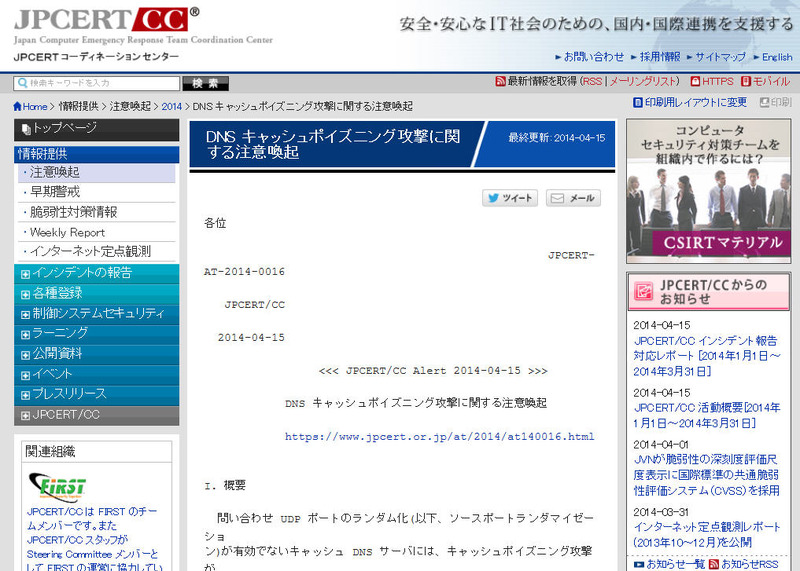
JPCERT/CCによる注意喚起
JPCERT/CCによる注意喚起 全 1 枚 拡大写真
一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は4月11日、DNSキャッシュポイズニング攻撃に関する注意喚起を発表した。これは、問い合わせ UDP ポートのランダム化(ソースポートランダマイゼーション)が有効でないキャッシュ DNS サーバには、キャッシュポイズニング攻撃が容易になる既知の脆弱性があるというもの。この脆弱性が使用された場合、リモートの攻撃者によってキャッシュ DNS サーバが偽の DNS 情報で汚染される可能性がある。

株式会社日本レジストリサービス(JPRS)によると、JPRSが管理している DNS サーバに対してソースポートランダマイゼーションが有効ではないDNS クエリがあることを確認しており、また本脆弱性を狙うアクセスが増加していると ISP 事業者から報告を受けているという。JPCERT/CCでは、今後、本脆弱性を狙う攻撃が増加する可能性がありますので、パッチの適用や設定の変更などの対策を行うよう勧めている。なお、対策の際には「named.conf の設定」「ネットワーク機器におけるポートの再変換」「ファイアウォールの設定確認」に注意するよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  2. NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

    NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

  3. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  4. ISM CloudOne に不正アクセス

    ISM CloudOne に不正アクセス

  5. ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

    ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

ランキングをもっと見る
PageTop