「Openfire」に未対策のDoS脆弱性(JVN) | ScanNetSecurity
2026.11.19(木)

「Openfire」に未対策のDoS脆弱性(JVN)

IPAおよびJPCERT/CCは、Openfire Projectが提供する「Openfire」にDoSの脆弱性が存在すると「JVN」で発表した。

脆弱性と脅威 セキュリティホール・脆弱性
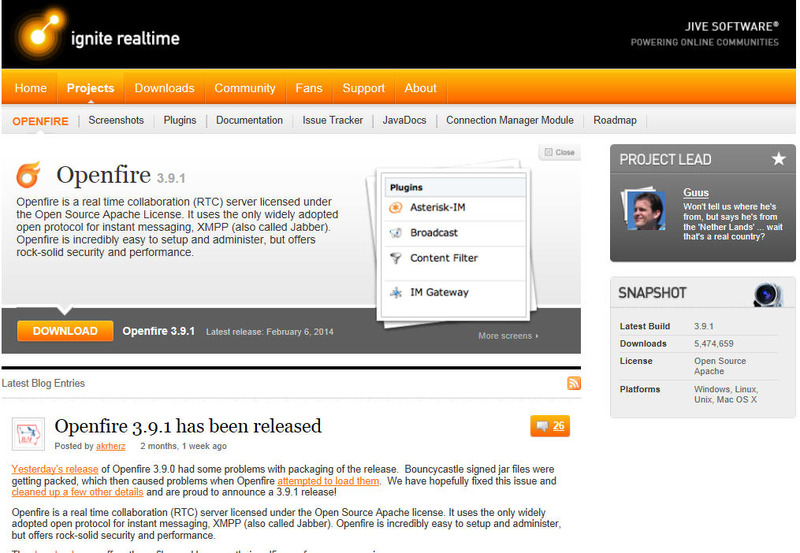
Openfire Server のWebサイト
Openfire Server のWebサイト 全 1 枚 拡大写真
独立行政法人 情報処理推進機構(IPA)および一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は4月17日、Openfire Projectが提供する「Openfire」にDoSの脆弱性が存在すると「Japan Vulnerability Notes(JVN)」で発表した。現時点で対策が行われているのは開発版のみで、通常版の対策は公開されていない。

「Openfire 3.9.1 およびそれ以前」には、圧縮済 XML 要素の処理を適切に制限していないことが原因でDoSの脆弱性(CVE-2014-0360)が存在する。この脆弱性が悪用されると、細工された XMPP ストリームを処理することで、リソース枯渇攻撃を受ける可能性がある。JVNでは、XMPP圧縮を無効に設定することで本脆弱性の影響を軽減できるとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

    住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

  2. サイバーセキュリティクラウドの開発環境に不正アクセス、GitHubに保存されていた個人情報が漏えいした可能性

    サイバーセキュリティクラウドの開発環境に不正アクセス、GitHubに保存されていた個人情報が漏えいした可能性

  3. 「マクロミル モニタサイト」に不正アクセス

    「マクロミル モニタサイト」に不正アクセス

  4. Joshinのネットワークに不正アクセス、免許証画像やマイナンバーカード情報が漏えいした可能性

    Joshinのネットワークに不正アクセス、免許証画像やマイナンバーカード情報が漏えいした可能性

  5. イオングループの一部Webサイトに不正アクセス、414件の顧客情報が流出

    イオングループの一部Webサイトに不正アクセス、414件の顧客情報が流出

ランキングをもっと見る
PageTop