Apache Struts 2の脆弱性はApache Struts 1にも影響、対策を呼びかけ(ラック) | ScanNetSecurity
2026.10.23(金)

Apache Struts 2の脆弱性はApache Struts 1にも影響、対策を呼びかけ(ラック)

ラック サイバー・グリッド研究所は、Apache Struts 2の脆弱性が、サポート終了のApache Struts 1にも影響することについて注意喚起を発表した。

脆弱性と脅威 セキュリティホール・脆弱性
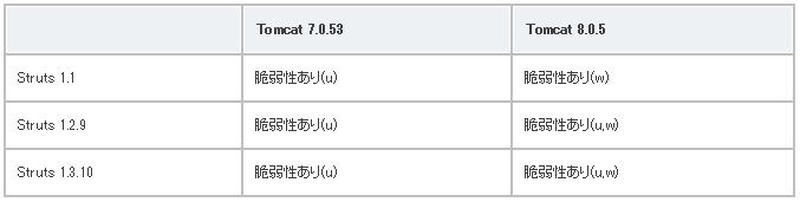
影響を受ける可能性のあるバージョン
影響を受ける可能性のあるバージョン 全 2 枚 拡大写真
株式会社ラック サイバー・グリッド研究所は4月24日、Apache Struts 2の脆弱性が、サポート終了のApache Struts 1にも影響することについて注意喚起を発表した。これは、Apache Struts 2 に存在するとされた、リモートの攻撃者により任意のコードが実行される脆弱性(CVE-2014-0094)と同様の問題が、Apache Struts 1 においても存在していることを確認したというもの。

Apache Struts 1は2008年10月4日に最終版が公開され、2013年4月5日でサポート終了となっているが、開発元であるApache Strutsプロジェクトからは公式なアナウンスは出ておらず、今後正規の更新プログラムの提供もされないものと考えられる。一方、Struts 1 が稼働しているWebサイトは、官公庁や公益法人、銀行などを含め国内に数多く存在しており、提供ベンダからの個別サポートなど個々で特別な対応を行ってない限り、攻撃に関して脆弱な状態のままと推測される。

ラックではStruts 1の場合の対策として、提供ベンダへの対応の確認を行った上で指示に従うか、もしくは、不正な文字列がパラメータに含まれる場合(正規表現:「(^|\W)[cC]lass\W」に合致するパラメータ名が含まれる場合等)にリクエストを拒否するフィルタ機能を実装することや、WAF、IPSなどネットワーク側で当該攻撃を遮断することを挙げている。なお、Apache Strutsプロジェクトより公開された情報はStruts2向けの回避策であるが、ここに掲載されている正規表現も参考になるとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 近畿大学、Google Classroom上で誤って受講生の個人情報が記載されたシートを含むファイルを掲載

    近畿大学、Google Classroom上で誤って受講生の個人情報が記載されたシートを含むファイルを掲載

  2. 日本郵政「ゆうゆうポイントサイト」を緊急サービス停止

    日本郵政「ゆうゆうポイントサイト」を緊急サービス停止

  3. 電子書籍販売サイト「Renta!」への不正アクセスの可能性

    電子書籍販売サイト「Renta!」への不正アクセスの可能性

  4. 学校法人修道学園に不正アクセス、漏えいのおそれがある情報に学生に関するものは含まれず

    学校法人修道学園に不正アクセス、漏えいのおそれがある情報に学生に関するものは含まれず

  5. 佐川急便「お荷物問い合わせサービス」に不正アクセス 第4報

    佐川急便「お荷物問い合わせサービス」に不正アクセス 第4報

ランキングをもっと見る
PageTop