Windowsを狙った新たなマルチコンポーネントバックドアなど確認(Dr.WEB) | ScanNetSecurity
2026.09.18(金)

Windowsを狙った新たなマルチコンポーネントバックドアなど確認(Dr.WEB)

Dr.WEBは、2014年4月のウイルス脅威について発表した。4月には新たな脅威の出現が相次いだ。

脆弱性と脅威 脅威動向
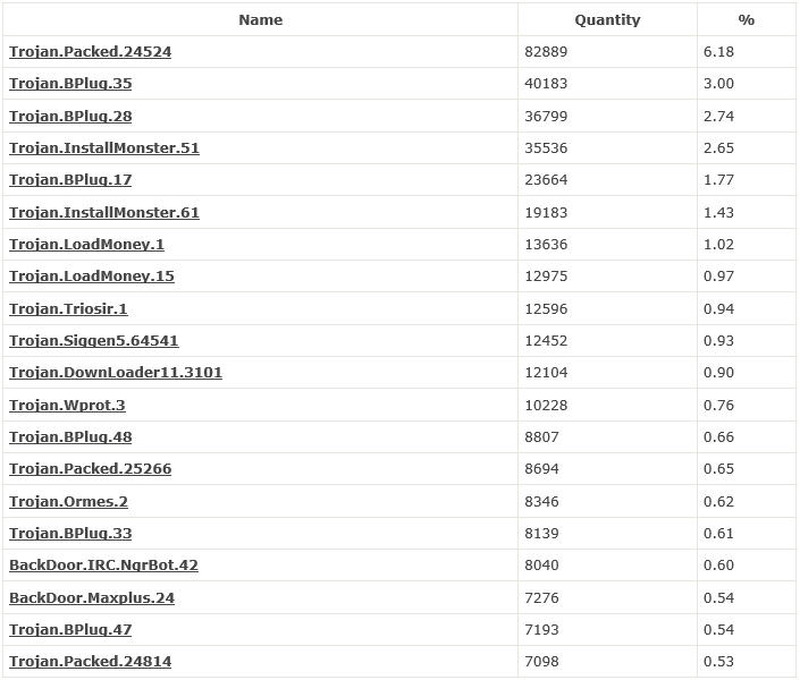
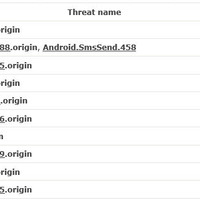
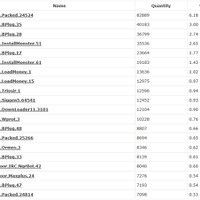
「Dr.WebCureIt!」によって収集された統計による、2014年4月にコンピューター上で多く検出された脅威
「Dr.WebCureIt!」によって収集された統計による、2014年4月にコンピューター上で多く検出された脅威 全 3 枚 拡大写真
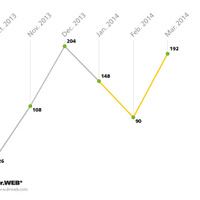
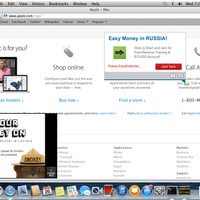
株式会社Doctor Web Pacific(Dr.WEB)は5月16日、2014年4月のウイルス脅威について発表した。4月初旬には、Windowsを狙った新たなマルチコンポーネントバックドアブートキット「BackDoor.Gootkit.112」がDoctor Webセキュリティリサーチャーによって発見されたほか、Mac OS XユーザのWebブラウザ上に迷惑な広告を表示させる悪意のあるプラグインの拡散がみられるなど、新たな脅威の出現が相次いだ。

4月にコンピュータ上で最も多く検出された脅威は、前月と同様、感染させたシステム上にアドウェアやリスクウェアをインストールする「Trojan.Packed.24524」で、Trojan.BPlugファミリーが続いた。これらのトロイの木馬は、Webページ内に疑わしいサイトの広告を表示させるブラウザプラグインとなっている。

モバイルの脅威においては、4月にはAndroidを狙った複数の脅威が出現した。特に、2014年1月に発見された「Android.Oldboot」の新たな亜種が発見されている。この亜種の主な機能は、他のアプリを密かにダウンロード・インストールするという以前のものと変わらないものだが、起動後にオリジナルファイルを削除し、RAM内で動作を続けることで検出と削除を困難にしている。また、モジュールの一部はコードが難読化され、アンチウイルスソフトウェアを削除する機能なども追加されている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

    データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

  2. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

  3. 表示された連絡先に電話 指示に従いパソコン操作 ~ 大田区民プラザでサポート詐欺被害

    表示された連絡先に電話 指示に従いパソコン操作 ~ 大田区民プラザでサポート詐欺被害

  4. 日本大学理工学部教職員のアカウントに対し巧妙に偽装されたフィッシングメール、多数の不審メールを送信

    日本大学理工学部教職員のアカウントに対し巧妙に偽装されたフィッシングメール、多数の不審メールを送信

  5. プラグインの脆弱性を悪用 ~ 「洛西進学教室」「進学館」に不正アクセス

    プラグインの脆弱性を悪用 ~ 「洛西進学教室」「進学館」に不正アクセス

ランキングをもっと見る
PageTop