Windowsを狙った新たなマルチコンポーネントバックドアなど確認(Dr.WEB) | ScanNetSecurity
2026.10.02(金)

Windowsを狙った新たなマルチコンポーネントバックドアなど確認(Dr.WEB)

Dr.WEBは、2014年4月のウイルス脅威について発表した。4月には新たな脅威の出現が相次いだ。

脆弱性と脅威 脅威動向
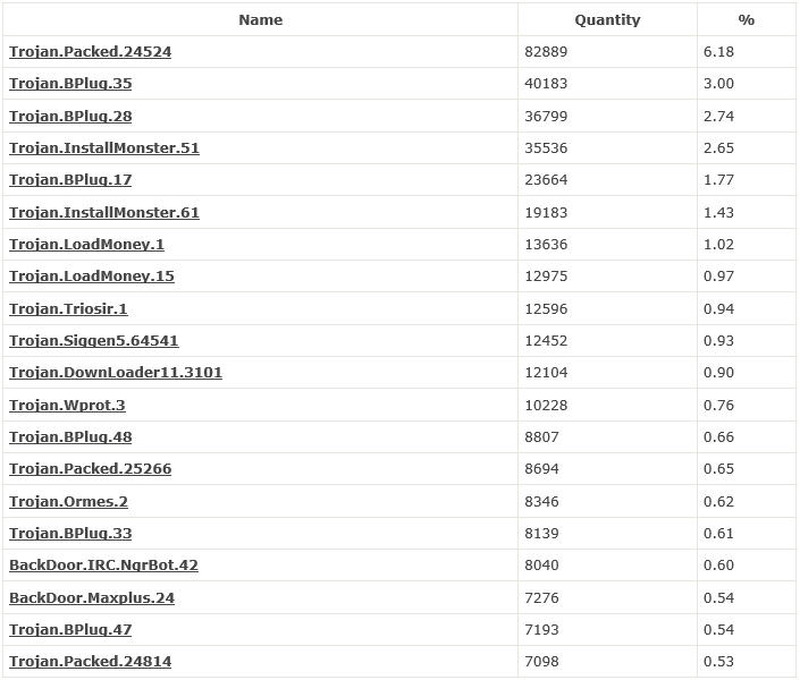
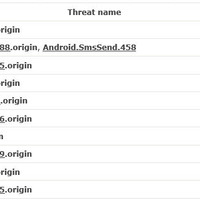
「Dr.WebCureIt!」によって収集された統計による、2014年4月にコンピューター上で多く検出された脅威
「Dr.WebCureIt!」によって収集された統計による、2014年4月にコンピューター上で多く検出された脅威 全 3 枚 拡大写真
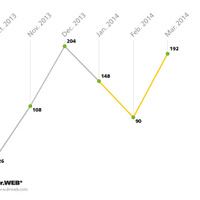
株式会社Doctor Web Pacific(Dr.WEB)は5月16日、2014年4月のウイルス脅威について発表した。4月初旬には、Windowsを狙った新たなマルチコンポーネントバックドアブートキット「BackDoor.Gootkit.112」がDoctor Webセキュリティリサーチャーによって発見されたほか、Mac OS XユーザのWebブラウザ上に迷惑な広告を表示させる悪意のあるプラグインの拡散がみられるなど、新たな脅威の出現が相次いだ。

4月にコンピュータ上で最も多く検出された脅威は、前月と同様、感染させたシステム上にアドウェアやリスクウェアをインストールする「Trojan.Packed.24524」で、Trojan.BPlugファミリーが続いた。これらのトロイの木馬は、Webページ内に疑わしいサイトの広告を表示させるブラウザプラグインとなっている。

モバイルの脅威においては、4月にはAndroidを狙った複数の脅威が出現した。特に、2014年1月に発見された「Android.Oldboot」の新たな亜種が発見されている。この亜種の主な機能は、他のアプリを密かにダウンロード・インストールするという以前のものと変わらないものだが、起動後にオリジナルファイルを削除し、RAM内で動作を続けることで検出と削除を困難にしている。また、モジュールの一部はコードが難読化され、アンチウイルスソフトウェアを削除する機能なども追加されている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  2. 日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

    日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

  3. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  4. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  5. 当選を落選に書き換え ~ デジタル整理券システム「mogily」に不正アクセス

    当選を落選に書き換え ~ デジタル整理券システム「mogily」に不正アクセス

ランキングをもっと見る
PageTop