
悪質なコードをホストする侵害された正規のWebサイト名を公表(シマンテック)
シマンテックは30日、「Adobe Flash Player」に存在するバッファオーバーフローの脆弱性(CVE-2014-0515)を悪用する攻撃について、最新状況をまとめた内容を発表した。
脆弱性と脅威
脅威動向
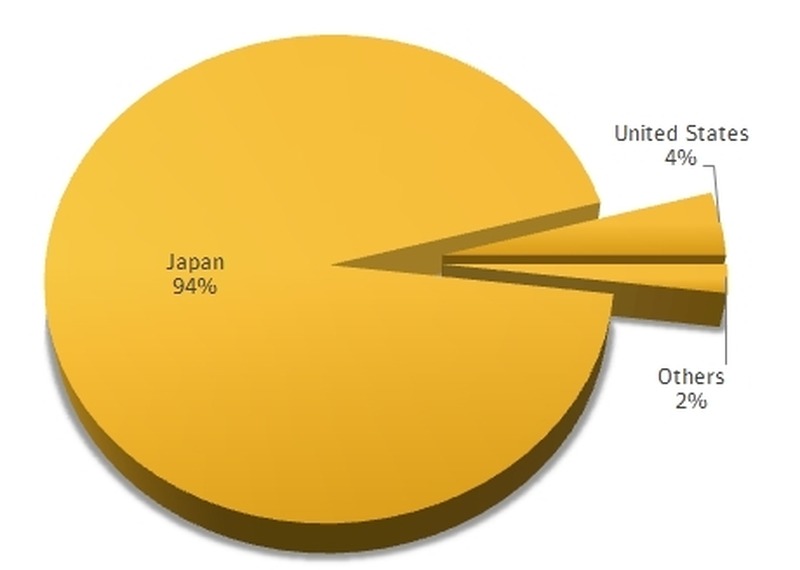
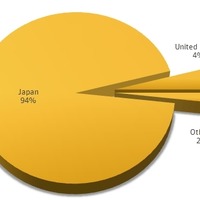
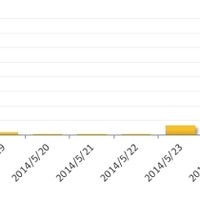
4月時点で「CVE-2014-0515」は、特定の組織や業界を狙った“水飲み場型攻撃”で悪用されており、Adobe社もパッチをリリースしている。一方で、5月中旬より、この脆弱性を悪用した攻撃が、少しずつ増加しているという。攻撃は大規模な範囲で行われており、94%が日本を標的としていることも判明している。
攻撃は主にドライブバイダウンロードによって実行され、悪質なコードをホストする、侵害された正規のWebサイトが利用されている。日本での攻撃を引き起こすように侵害されたWebサイトとしては、「his-j.com(旅行代理店)」「jugem.jp(ブログサービス)」「pandora.tv(動画共有サービス)」をシマンテックはあげている。
こういったWebサイトから、攻撃者が用意した悪質なサイト(IPアドレス1.234.35.42)にリダイレクトされると、CVE-2014-0515の悪用を試みる悪質なコードが読み込まれる仕組みとなっている。古いバージョンのソフトウェアがコンピュータにインストールされている場合、この攻撃により一連の悪質なファイルが実行され、最終的に、マルウェアが銀行口座情報を盗み取ることとなる。シマンテックでは、Flashを最新版にアップデートすることを推奨している。
Flash脆弱性利用のオンライン銀行詐欺、94%が日本を標的に
《冨岡晶@RBB TODAY》
関連記事
この記事の写真
/




