ダウンロードサイト内の一部ファイルが改ざん被害、PCがウイルス感染する可能性(バッファロー)
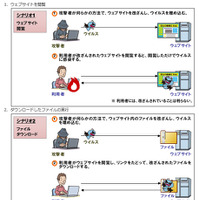
バッファローは2日、同社のダウンロードサイト内の一部ファイルが改ざんされていたことを公表した。ダウンロードしたユーザーは、最悪の場合、PCがウイルス感染する可能性があるという。
脆弱性と脅威
脅威動向
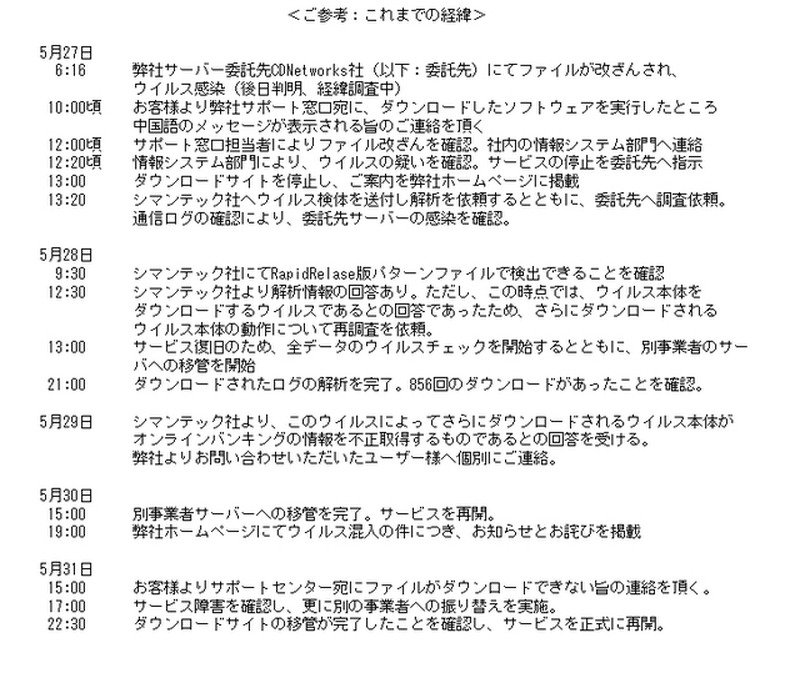
ウイルスは「Infostealer.Bankeiya.B」と呼ばれるもので、感染した後に、オンラインバンキングへアクセスすると、ログイン情報(IDやパスワード)が不正に取得される。
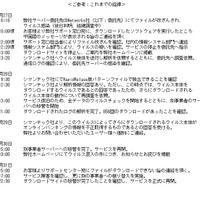
5月27日の午前6:16~午後1:00までの間に対象ファイルをダウンロードし、ファイルを解凍・実行したユーザーが該当する。なお不正なファイルは解凍時に中国語が表示されるとのこと。
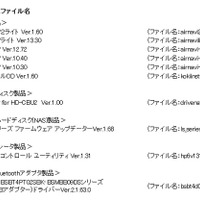
改ざんされたのは、無線LAN製品向けの「エアナビゲータ2ライトVer.1.60(ファイル名:airnavi2_160.exe)」「エアナビゲータライトVer.13.30(ファイル名:airnavilite-1330.exe)」「子機インストールCD Ver.1.60(ファイル名:kokiinst-160.exe)」、外付ハードディスク製品向けの「DriveNavigator for HD-CBU2 Ver.1.00(ファイル名:drivenavi_cbu2_100.exe)」、ネットワークハードディスク(NAS)製品向けの「LinkStationシリーズ ファームウェア アップデーターVer.1.68(ファイル名:ls_series-168.exe)」、CPUアクセラレータ製品向けの「HP6キャッシュ コントロール ユーティリティVer.1.31(ファイル名:hp6v131.exe)」、マウス付属Bluetoothアダプタ製品向けの「BSBT4D09BK・BSBT4PT02SBK・BSMBB09DSシリーズ(マウス付属USBアダプター)ドライバーVer.2.1.63.0(ファイル名:bsbt4d09bk_21630.exe)」など。
同社では、すべての掲載ファイルのウイルスチェックを実施し、別の事業者のサーバへ切り替えを行い、ダウンロードサービスを再開した。改ざんの経緯などについては現在調査中。
バッファロー、ユーザー向けサポートツールにウイルス混入……サイトが改ざん被害
《冨岡晶@RBB TODAY》
関連記事

この記事の写真
/