Amebaにてリスト型アカウントハッキングによる不正ログインを確認、被害IDは38,280件に(サイバーエージェント) | ScanNetSecurity
2026.10.01(木)

Amebaにてリスト型アカウントハッキングによる不正ログインを確認、被害IDは38,280件に(サイバーエージェント)

 サイバーエージェントは23日、同社が運営する「Ameba」にて、「リスト型アカウントハッキング(リスト型攻撃)」による不正ログイン被害が発生したことを発表した。

インシデント・事故 インシデント・情報漏えい
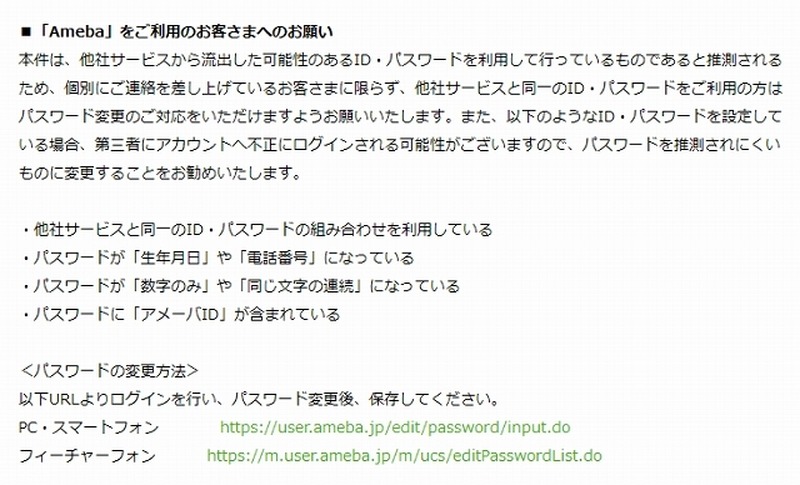
「Ameba」ではパスワードの見直しなどを要請している
「Ameba」ではパスワードの見直しなどを要請している 全 2 枚 拡大写真
 サイバーエージェントは23日、同社が運営する「Ameba」にて、「リスト型アカウントハッキング(リスト型攻撃)」による不正ログイン被害が発生したことを発表した。

 6月19日17時27分から6月23日8時36分にかけて、断続的に攻撃が発生。不正ログイン試行回数は2,293,543回、不正ログインされたID数は、38,280件となっている。

 調査の結果、登録情報(ニックネームやメールアドレス、生年月日など)の改ざんや、仮想通貨「アメゴールド」「コイン」の不正利用は発生していないという。クレジットカード情報や、登録住所・電話番号などの個人情報の流出もないとのこと。

 今回、不正ログインを受けた38,280件のアメーバIDについては、パスワードのリセットを実施。個別にメールで連絡を行った。電話での問い合わせは03-6758-2294まで(平日のみ10時~18時)。

Amebaも不正ログイン被害……38,280アメーバIDが被害

《冨岡晶@RBB TODAY》

関連記事
この記事の写真
/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」に不正アクセス、運転免許証画像含む会員情報が第三者に取得されたことを確認

    「タイムズカー」に不正アクセス、運転免許証画像含む会員情報が第三者に取得されたことを確認

  2. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  3. スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

    スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

  4. 「クロネコ代金後払いサービス」に不正アクセス

    「クロネコ代金後払いサービス」に不正アクセス

  5. 京王電鉄にランサムウェア攻撃

    京王電鉄にランサムウェア攻撃

ランキングをもっと見る
PageTop