「Oracle Java SE」に複数の脆弱性、アップデートを呼びかけ(JPCERT/CC) | ScanNetSecurity
2026.11.12(木)

「Oracle Java SE」に複数の脆弱性、アップデートを呼びかけ(JPCERT/CC)

JPCERT/CCは、「Oracle Java SE」のクリティカルパッチアップデートに関する注意喚起を発表した。

脆弱性と脅威 セキュリティホール・脆弱性
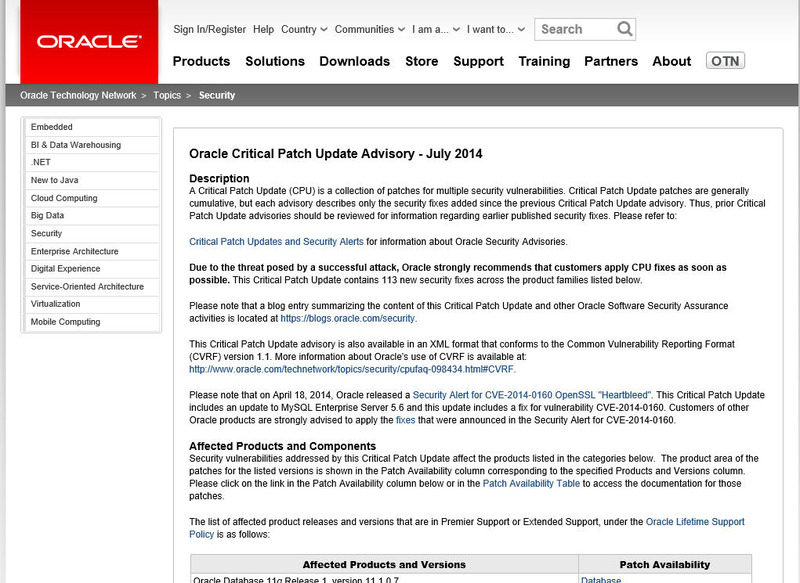
オラクルによるクリティカルパッチアップデート
オラクルによるクリティカルパッチアップデート 全 1 枚 拡大写真
一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は7月16日、「Oracle Java SE」のクリティカルパッチアップデートに関する注意喚起を発表した。これはオラクルが「Oracle Critical Patch Update Advisory - July 2014」を公開したことを受けたもの。一部メーカー製PCでは、JREがプリインストールされている場合があるため、利用中のPCにJREがインストールされているかどうかを確認すべきとしている。

Oracle社の「Java SE JDK/JRE 7 Update 60 およびそれ以前」「Java SE JDK/JRE 8 Update 5 およびそれ以前」には、複数の脆弱性が存在する。これらの脆弱性が悪用されると、リモートの攻撃者にJavaを不正終了させたり、任意のコードを実行される可能性がある。JPCERT/CCでは、Oracle社が提供する修正済みソフトウェア(Java SE JDK/JRE 7 Update 65、Java SE JDK/JRE 8 Update 11)へアップデートするよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

    メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

  2. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  3. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

  4. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  5. 上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

    上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

ランキングをもっと見る
PageTop