「Huawei E355」に未対応のクロスサイトスクリプティングの脆弱性(JVN) | ScanNetSecurity
2026.10.01(木)

「Huawei E355」に未対応のクロスサイトスクリプティングの脆弱性(JVN)

IPAおよびJPCERT/CCは、Huaweiが提供するWi-Fi機能付きUSBモデムカード「Huawei E355」にXSSの脆弱性が存在すると「JVN」で発表した。

脆弱性と脅威 セキュリティホール・脆弱性
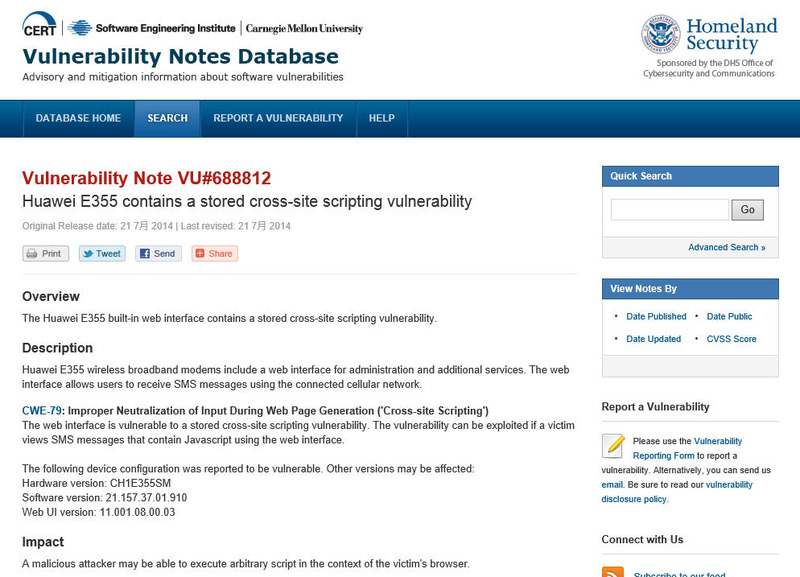
CERT/CCによる脆弱性情報
CERT/CCによる脆弱性情報 全 1 枚 拡大写真
独立行政法人 情報処理推進機構(IPA)および一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は7月22日、Huaweiが提供するWi-Fi機能付きUSBモデムカード「Huawei E355」にクロスサイトスクリプティング(XSS)の脆弱性が存在すると「Japan Vulnerability Notes(JVN)」で発表した。現時点で対策方法は公開されていない。

「Huawei E355」の「ハードウェア バージョン CH1E355SM」「ソフトウェア バージョン 21.157.37.01.910」「Web UI バージョン 11.001.08.00.03」のWebインタフェースには、格納型のXSSの脆弱性(CVE-2014-2968)が存在する。この問題が悪用されると、Huawei が提供するWebインタフェースを利用して SMS メッセージを閲覧することにより、ユーザのWebブラウザ上で任意のスクリプトを実行される可能性がある。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  3. 「タイムズカー」に不正アクセス、運転免許証画像含む会員情報が第三者に取得されたことを確認

    「タイムズカー」に不正アクセス、運転免許証画像含む会員情報が第三者に取得されたことを確認

  4. 商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

    商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

  5. 京王電鉄にランサムウェア攻撃

    京王電鉄にランサムウェア攻撃

ランキングをもっと見る
PageTop