「Huawei E355」に未対応のクロスサイトスクリプティングの脆弱性(JVN) | ScanNetSecurity
2026.11.12(木)

「Huawei E355」に未対応のクロスサイトスクリプティングの脆弱性(JVN)

IPAおよびJPCERT/CCは、Huaweiが提供するWi-Fi機能付きUSBモデムカード「Huawei E355」にXSSの脆弱性が存在すると「JVN」で発表した。

脆弱性と脅威 セキュリティホール・脆弱性
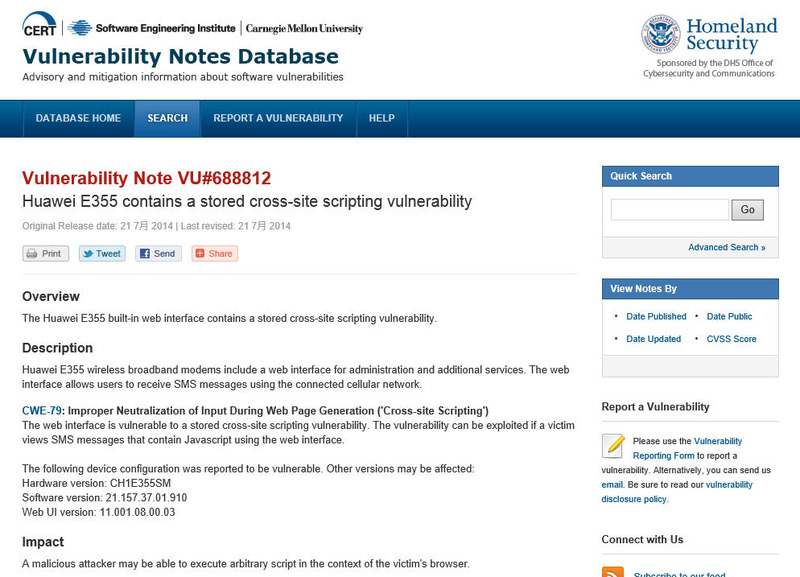
CERT/CCによる脆弱性情報
CERT/CCによる脆弱性情報 全 1 枚 拡大写真
独立行政法人 情報処理推進機構(IPA)および一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は7月22日、Huaweiが提供するWi-Fi機能付きUSBモデムカード「Huawei E355」にクロスサイトスクリプティング(XSS)の脆弱性が存在すると「Japan Vulnerability Notes(JVN)」で発表した。現時点で対策方法は公開されていない。

「Huawei E355」の「ハードウェア バージョン CH1E355SM」「ソフトウェア バージョン 21.157.37.01.910」「Web UI バージョン 11.001.08.00.03」のWebインタフェースには、格納型のXSSの脆弱性(CVE-2014-2968)が存在する。この問題が悪用されると、Huawei が提供するWebインタフェースを利用して SMS メッセージを閲覧することにより、ユーザのWebブラウザ上で任意のスクリプトを実行される可能性がある。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  2. NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

    NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

  3. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  4. ISM CloudOne に不正アクセス

    ISM CloudOne に不正アクセス

  5. モバイルオーダーサービス「PICKS」に不正アクセス、8,312人の個人情報が漏えい

    モバイルオーダーサービス「PICKS」に不正アクセス、8,312人の個人情報が漏えい

ランキングをもっと見る
PageTop