
[編集長インタビュー] Codenomicon 社に訊く、脆弱性の情報共有を進めた名前とロゴ
「Heartbleed を発見したとき、私たちは、それが非常に深刻な脆弱性であり、より迅速に周知させる必要があると思いました。たとえば『CVE2014…』と番号で呼ぶのではなく、『世界の誰もが聞いたことのある話題』にしたかったのです」
特集
特集
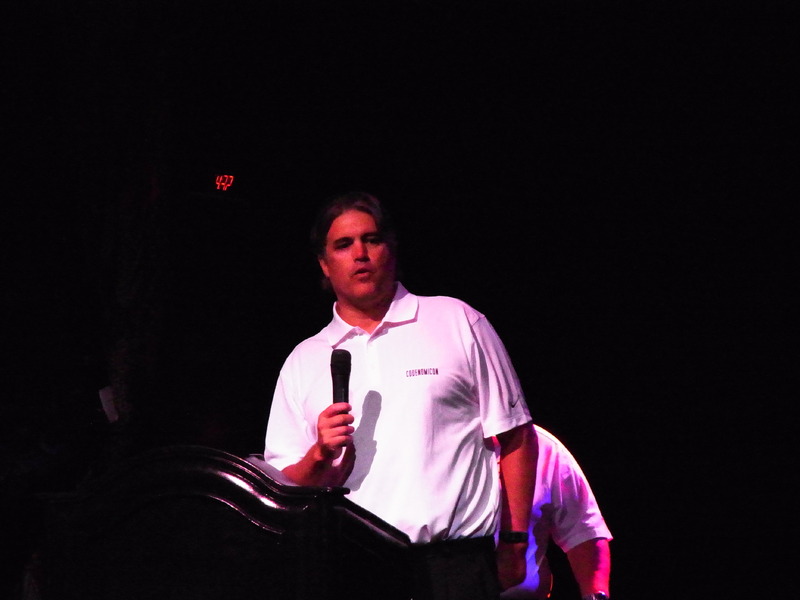
ScanNetSecurity は日本のメディアとしては初めて CodenomiCON 取材を敢行し、同社 CEO の David Chartier 氏に話を聞いた。(以下敬称略)
上野「脆弱性を発見したとき、通常であれば CVE 番号をつけるだけですが、御社は Heartbleed に名前とロゴを与えました。その意図について聞かせてください」
David「Heartbleed を発見したとき、私たちは、それが非常に深刻な脆弱性であり、より迅速に周知させる必要があると思いました。たとえば『CVE2014…』と番号で呼ぶのではなく、その脆弱性に名前とロゴがついていれば、人々がそれについて語り合うのははるかに容易になります。そうしなければならない、と思いました。なぜならその脆弱性は、あなたの暗号キーを、ユーザー名を、パスワードを盗むもので、そのうえ盗まれた側が気づかないという危険なものです。私たちは、それを『世界の誰もが聞いたことのある話題』にしたかったのです」
上野「その試みは見事に成功しましたね」
David「そう、本当にうまくいきました。おかげで誰もが知っています。私たちはそれを明確に目立たせることができました」
上野「これまでにも Heartbleed と同様の対応をしたケースはありましたか。また今後もあると思いますか?」
David「これは私たちが初めてロゴを与えた脆弱性です。今後、我々が Heartbleed のような脆弱性を発見するかどうかは分かりませんが、いつか同程度に深刻なものが見つかることがあれば、そのときには、また違う名前を与えられた脆弱性の話題が送り出されるでしょう」
上野「Heartbleed が広く知られたことは一般ユーザーにとって有益でしたが、それによって Codenomicon が得た利益はありましたか?」
David「もちろん。まず、それは当社にとって名誉でした。我々の名前が広く知られ、我々がどのようにテストを行い、どのように世界を安全な場所へと導いたのかを見せることができました。Heartbleed は、人々がしなければいけないこと、そして『それをしないと問題が起こる』ということを知らせる大きなウェイクアップコールになったと私は考えています」
江添「Heartbleed のロゴに版権などは存在せず、誰もが自由に使っていいものですよね」
David「それもオープンソースです(笑)」
上野「Codenomicon を知らなかったけれど、『Heartbleed を発見した会社』として知ったユーザーもいるでしょうね」
David「それによって、当社に対する人々の評価にも変化があったと思います。当社のことは知らないが Heartbleed だけ知っている、という人がいることも、我々にとってはOKです。それが会話に上ること、その話題を分かち合うことが大事ですから」
上野「実は、私は若年層の情報セキュリティ人材育成のために、毎年『セキュリティキャンプ』というイベントを開催しているのですが、参加者の若者が Codenomicon DEFENSICS で脆弱性を発見したこともありました。これからも頑張ってください」
David「それは嬉しい話ですね。これからもよろしく」
《聞き手:上野宣/通訳・執筆:江添佳代子》
関連記事

この記事の写真
/




