不正送金も行う多機能Androidトロイの木馬を複数検出--12月のモバイル脅威(Dr.WEB) | ScanNetSecurity
2026.09.15(火)

不正送金も行う多機能Androidトロイの木馬を複数検出--12月のモバイル脅威(Dr.WEB)

Dr.WEBは、2014年12月のモバイル脅威について発表した。12月も11月と同様に、Androidユーザにとってストレスの多い月になったとしている。

脆弱性と脅威 脅威動向
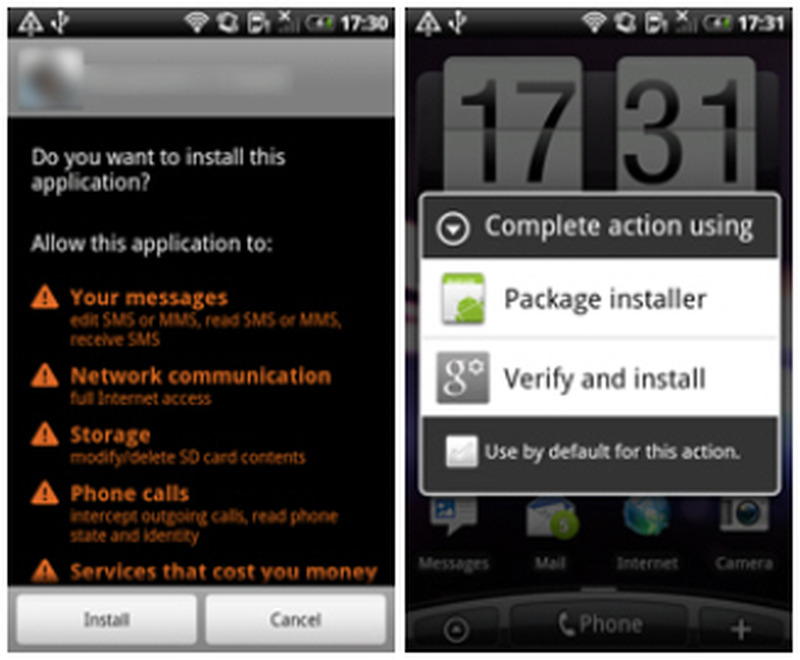
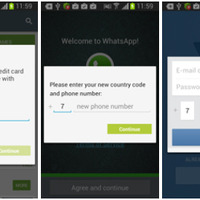
「Android.SmsBot.213.origin」の感染画面
「Android.SmsBot.213.origin」の感染画面 全 2 枚 拡大写真
株式会社Doctor Web Pacific(Dr.WEB)は12月29日、2014年12月のモバイル脅威について発表した。12月も11月と同様に、Androidユーザにとってストレスの多い月になったとしている。12月は、Androidのファームウェアにマルウェアのコードを埋め込むタイプのトロイの木馬が複数発見された。たとえば、感染させたデバイスが受信するSMSに犯罪者が指定したテキストを追加する機能を持ち、様々な詐欺行為に使用されるバックドア「Android.Backdoor.126.origin」や、非常に幅広い機能を持つ「Android.Backdoor.130.origin」などが確認されている。

また、オンラインバンキングアカウントへのアクセスを犯罪者に与えてしまい。密かに送金を行う「Android.SmsBot.213.origin」は、ポピュラーなゲームを装って拡散され、ゲームは最終的にデバイス上にインストールされる。ユーザによってインストール、起動されるとマルウェア内に組み込まれたゲームのインストールを開始し、そのショートカットを削除した後、システムサービスとして動作する。なお、韓国のAndroidユーザに対する攻撃は12月も続いており、これまでと同様に悪意のあるプログラムのダウンロードリンクを含んだSMSスパムが配信されていた。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. イギリス政府「パスワード廃止」本格開始

    イギリス政府「パスワード廃止」本格開始

  2. 日本大学理工学部教職員のアカウントに対し巧妙に偽装されたフィッシングメール、多数の不審メールを送信

    日本大学理工学部教職員のアカウントに対し巧妙に偽装されたフィッシングメール、多数の不審メールを送信

  3. 町職員(57歳・女性)が廃棄対象の公文書等を持ち帰り保管、裏面に大量の小説のコピー

    町職員(57歳・女性)が廃棄対象の公文書等を持ち帰り保管、裏面に大量の小説のコピー

  4. 日本企業はセキュリティの「意思決定」を外部委託 ~ MM総研調査

    日本企業はセキュリティの「意思決定」を外部委託 ~ MM総研調査

  5. IPA「経営者のためのランサムウェア対策ハンドブック」公開 ~ 脅威に立ち向かうには経営者の関与が不可欠

    IPA「経営者のためのランサムウェア対策ハンドブック」公開 ~ 脅威に立ち向かうには経営者の関与が不可欠

ランキングをもっと見る
PageTop