正規表現(regex)ライブラリにバッファオーバーフローの脆弱性(JVN) | ScanNetSecurity
2026.11.03(火)

正規表現(regex)ライブラリにバッファオーバーフローの脆弱性(JVN)

IPAおよびJPCERT/CCは、Henry Spencerが作成した正規表現(regex)ライブラリにヒープベースのバッファオーバーフローの脆弱性が存在すると「JVN」で発表した。

脆弱性と脅威 セキュリティホール・脆弱性
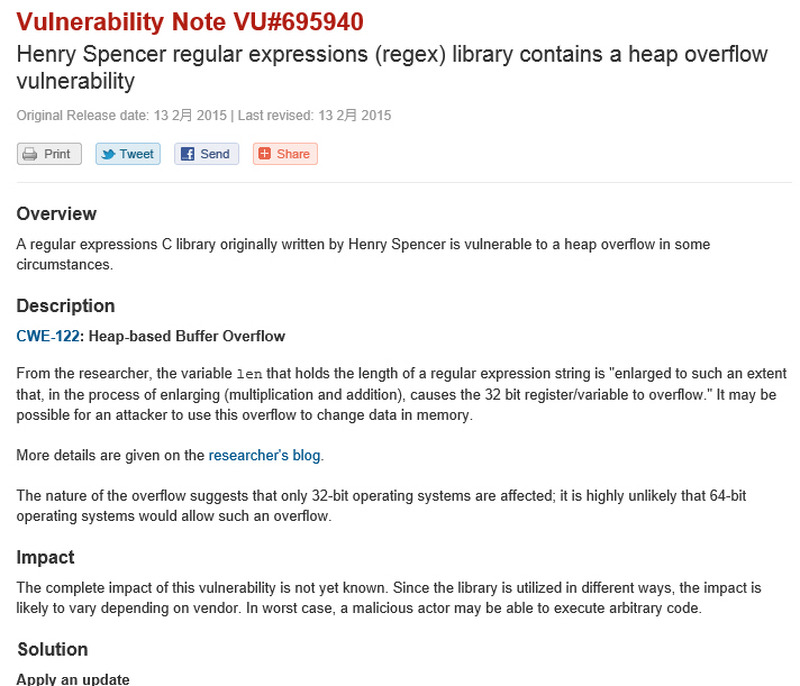
CERT/CCによる脆弱性情報
CERT/CCによる脆弱性情報 全 1 枚 拡大写真
独立行政法人 情報処理推進機構(IPA)および一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は2月16日、Henry Spencerが作成した正規表現(regex)ライブラリにヒープベースのバッファオーバーフローの脆弱性が存在すると「Japan Vulnerability Notes(JVN)」で発表した。CVSSによる最大Base Scoreは4.3。

発見者によると、同ライブラリを32bit版のOSで使用している場合、正規表現文字列の長さを指定する変数 len の値を使った乗算と加算の結果、整数オーバーフローが発生する可能性があり、これによりメモリ上のデータを改ざんされる可能性があるという。JVNでは、影響は製品により異なるが最悪の場合は任意のコードを実行される可能性があるとしている。また、開発者が提供する情報などを参考に、対策方法を検討するよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  3. GMOサイバーセキュリティ byイエラエ、不正アクセス攻撃元にAI自律型ペンテストシステム「ARTEX」を確認

    GMOサイバーセキュリティ byイエラエ、不正アクセス攻撃元にAI自律型ペンテストシステム「ARTEX」を確認

  4. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  5. 「楽天トラベル」海外ホテル予約サイトの一部ページと多言語予約サイトに不正アクセス

    「楽天トラベル」海外ホテル予約サイトの一部ページと多言語予約サイトに不正アクセス

ランキングをもっと見る
PageTop