基本的なSSL脆弱性さえ放置するAndroidアプリを多数確認--四半期レポート(マカフィー) | ScanNetSecurity
2026.11.16(月)

基本的なSSL脆弱性さえ放置するAndroidアプリを多数確認--四半期レポート(マカフィー)

マカフィーは、2014年第4四半期の脅威レポートを発表した。レポートでは、キートピックとして「モバイルアプリの脆弱性が数百万人のモバイルユーザーに影響する可能性」「増加するAnglerエクスプロイトキットの増加と攻撃の高度化」の2つを挙げている。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
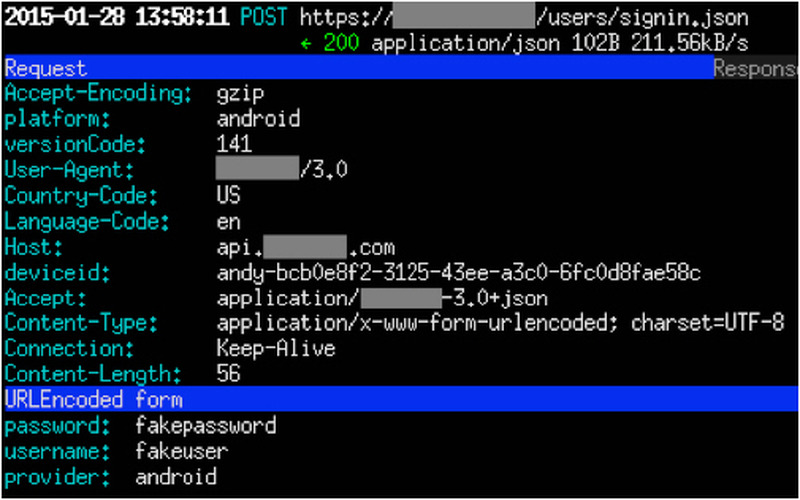
CERT TapiocaでMITMに対するモバイル アプリの脆弱性を検証した結果。下の方にユーザー名とパスワードが露出している
CERT TapiocaでMITMに対するモバイル アプリの脆弱性を検証した結果。下の方にユーザー名とパスワードが露出している 全 2 枚 拡大写真
マカフィー株式会社は3月16日、2014年第4四半期の脅威レポートを発表した。レポートでは、キートピックとして「モバイルアプリの脆弱性が数百万人のモバイルユーザーに影響する可能性」「増加するAnglerエクスプロイトキットの増加と攻撃の高度化」の2つを挙げている。同社McAfee Labsの調査によると、モバイルアプリの提供業者は最も基本的なSSLの脆弱性(不適切なデジタル証明書チェーンの検証)への対処が遅れていることが明らかになっている。

米カーネギーメロン大学のCERTが発表した脆弱性(ログイン認証情報をセキュリティが確保されていない接続で送信)を抱えるモバイルアプリのうち、人気の上位25のアプリをMcAfee Labsがテストしたところ、そのうち18のアプリでは脆弱性が一般に公表され、また警告されたにも関わらず修正されていないことが判明した。複数回のバージョンアップが行われていながらも、脆弱性が放置されているケースもあったという。実際に中間者攻撃を行った結果、ユーザ名やパスワードを含むデータを傍受できたとしている。

Anglerエクスプロイトキットは、「サービスとしてのサイバー犯罪(Cybercrime as a Service)」の考え方から誕生した既製ツールのひとつ。McAfee Labsによると、サイバー犯罪者は2014年の下半期にAnglerへの移行を進めており、その間に有名なエクスプロイトキットであるBlacoleよりも人気のあるキットとなった。Anglerはさまざまな検知回避手法を駆使して仮想マシン、サンドボックス、セキュリティ ソフトウェアによって検知されないようになっており、頻繁にパターンやペイロードを変更することで一部のセキュリティ製品から脅威を隠そうとする。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

    「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

  2. ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

    ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

  3. 日本のCISO、データ損失の原因の最多は悪意ある内部関係者 退職者が要因は98% ~ プルーフポイント調査

    日本のCISO、データ損失の原因の最多は悪意ある内部関係者 退職者が要因は98% ~ プルーフポイント調査

  4. 無印良品のオーダーカーテンに関する業務委託先に不正アクセス

    無印良品のオーダーカーテンに関する業務委託先に不正アクセス

  5. 上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

    上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

ランキングをもっと見る
PageTop