OMC Plusを騙るフィッシングメールを確認、文面は2014年2月とほぼ同一(フィッシング対策協議会) | ScanNetSecurity
2026.10.04(日)

OMC Plusを騙るフィッシングメールを確認、文面は2014年2月とほぼ同一(フィッシング対策協議会)

フィッシング対策協議会は、OMC Plusを騙るフィッシングメールが出回っているとして注意喚起を発表した。

脆弱性と脅威 脅威動向
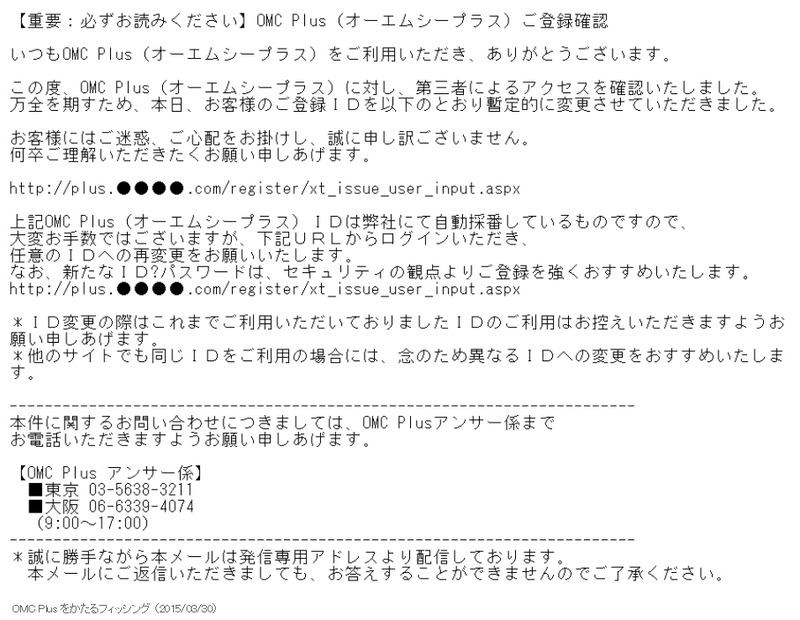
確認されたフィッシングメール
確認されたフィッシングメール 全 2 枚 拡大写真
フィッシング対策協議会は3月30日、OMC Plusを騙るフィッシングメールが出回っているとして注意喚起を発表した。これは「OMC Plus(オーエムシープラス)ご登録確認」という件名のメールで、第三者によるアクセスを確認したため登録IDを暫定的に変更したとして、IDとパスワードを再変更するためにリンクをクリックさせようとする。OMC Plusを騙るフィッシングは2014年2月にも確認されており、文面もほぼ同一となっている。確認されているフィッシングサイトのURLは以下の通り。

http://plus.●●●●.com/register/xt_issue_user_input.aspx

同協議会によると、3月30日11時の時点でフィッシングサイトは稼働中であり、JPCERT/CCにサイト閉鎖のための調査を依頼中としている。また、類似のフィッシングサイトが公開される可能性があるため、引き続き注意を呼びかけている。さらに、このようなフィッシングサイトにてアカウント情報(クレジットカード番号やセキュリティコード、OMC Plus ID、パスワードなど)を絶対に入力しないよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  2. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  3. バッファロー製 Wi-Fi ルータに複数の脆弱性

    バッファロー製 Wi-Fi ルータに複数の脆弱性

  4. メトロポイントクラブ会員向けサービスに不正アクセス、約59,000件のメールアドレスが漏えいした可能性

    メトロポイントクラブ会員向けサービスに不正アクセス、約59,000件のメールアドレスが漏えいした可能性

  5. 京王電鉄にランサムウェア攻撃

    京王電鉄にランサムウェア攻撃

ランキングをもっと見る
PageTop