三菱東京UFJ銀行を騙るフィッシングメールを確認、文面は昨年9月と同じ(フィッシング対策協議会) | ScanNetSecurity
2026.10.02(金)

三菱東京UFJ銀行を騙るフィッシングメールを確認、文面は昨年9月と同じ(フィッシング対策協議会)

フィッシング対策協議会は、三菱東京UFJ銀行を騙るフィッシングメールが出回っているとして注意喚起を発表した。

脆弱性と脅威 脅威動向
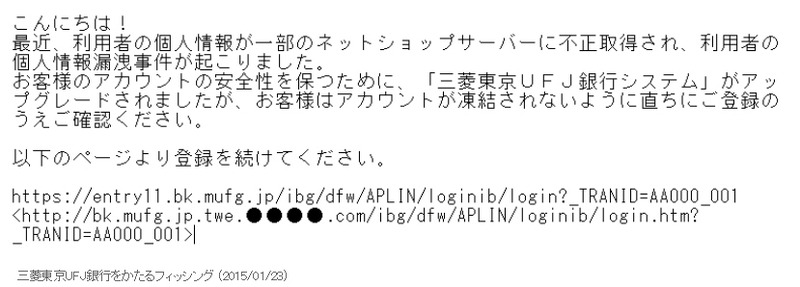
確認されたフィッシングメール
確認されたフィッシングメール 全 2 枚 拡大写真
フィッシング対策協議会は1月23日、三菱東京UFJ銀行を騙るフィッシングメールが出回っているとして注意喚起を発表した。これは「本人認証サービス」という件名のメールで、「利用者の個人情報が一部のネットショップサーバに不正取得され、利用者の個人情報漏えい事件が起こった」として、アカウントが凍結されないようにとリンクをクリックさせようとする。確認されているフィッシングサイトのURLは以下の通り。

http://www.●●●●.com/puls/i/index.htm
http://www.kmjyd.●●●●.cn/js/
http://bk.mufg.jp.twe.●●●●.com/ibg/dfw/APLIN/loginib/login.htm?_TRANID=AA000_001

1月23日11時の時点でフィッシングサイトは稼働しており、同協議会ではJPCERT/CCにサイト閉鎖のための調査を依頼中であるという。また、類似のフィッシングサイトが公開される恐れもあるとして注意を呼びかけている。さらに、このようなフィッシングサイトにてアカウント情報(契約番号やIBログインパスワードなど)を絶対に入力しないよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  2. 日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

    日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

  3. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  4. 当選を落選に書き換え ~ デジタル整理券システム「mogily」に不正アクセス

    当選を落選に書き換え ~ デジタル整理券システム「mogily」に不正アクセス

  5. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

ランキングをもっと見る
PageTop