HTTP.sysに関する脆弱性(MS15-034)を狙う攻撃を確認(日本IBM) | ScanNetSecurity
2026.11.08(日)

HTTP.sysに関する脆弱性(MS15-034)を狙う攻撃を確認(日本IBM)

日本IBMは、先日公開されたマイクロソフト月例のセキュリティ情報において、WindowsのHTTPプロトコルスタックに関する脆弱性を狙う攻撃が行われていることを同社のTokyo SOCにおいて確認したと発表した。

脆弱性と脅威 脅威動向
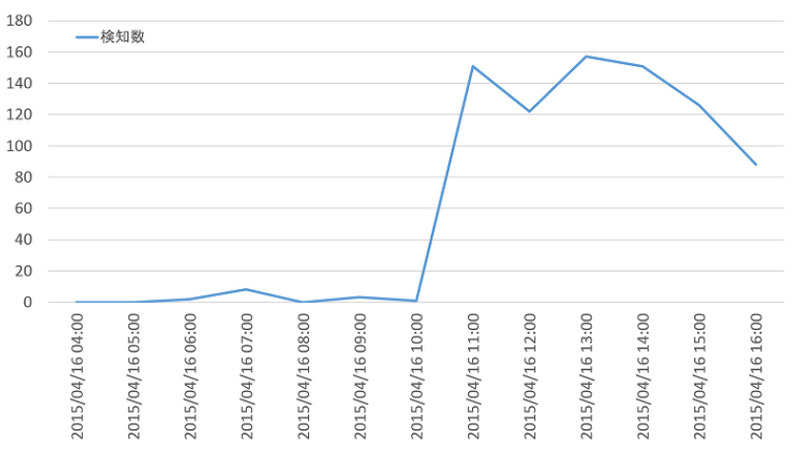
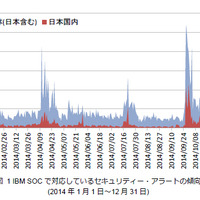
HTTP.sysの脆弱性を狙う攻撃の検知数推移
HTTP.sysの脆弱性を狙う攻撃の検知数推移 全 1 枚 拡大写真
日本アイ・ビー・エム株式会社(日本IBM)は4月16日、先日公開されたマイクロソフト月例のセキュリティ情報において、WindowsのHTTPプロトコルスタック(HTTP.sys)に関する脆弱性(MS15-034:CVE-2015-1635)を狙う攻撃が行われていることを同社のTokyo SOCにおいて確認したと発表した。すでに本脆弱性を利用してシステムを停止、再起動させることが可能な攻撃コードが公開されている。

4月16日17:00(日本時間)時点で確認している攻撃は、セキュリティベンダによる調査目的と考えられる通信のほか、中国、アメリカ、ポルトガル、アルゼンチンなどに属する複数のIPアドレスから行われていることを確認しているという。また、攻撃対象の国や業種に明確な偏りが見られないことから、広く脆弱性の有無を調査する目的で攻撃が行われているものと推測している。Tokyo SOCでは、外部に公開されているシステムにおいて脆弱性の対象となるシステムを利用している場合には、早急なアップデートの実施または回避策を適用するよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

    日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

  2. 「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

    「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

  3. ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

    ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

  4. 日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

    日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

  5. ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

    ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

ランキングをもっと見る
PageTop