Twitterの「アプリ連携」を悪用する手口について注意を呼びかけ(東京都) | ScanNetSecurity
2026.10.02(金)

Twitterの「アプリ連携」を悪用する手口について注意を呼びかけ(東京都)

 東京都(生活文化局消費生活部)は1日、Twitterの「アプリ連携」を悪用する手口について、あらためて注意を呼びかけた。

脆弱性と脅威 脅威動向
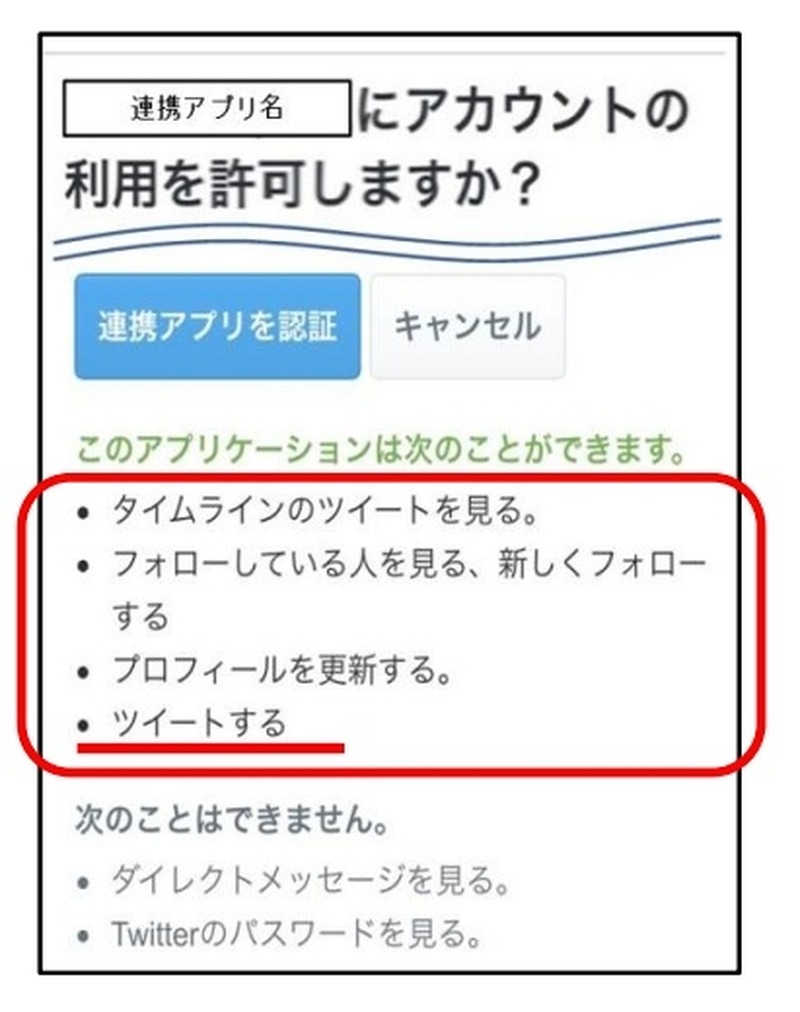
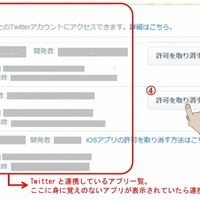
こうした許可を求めてくるアプリを認証してしまうと、勝手にツイートされてしまう
こうした許可を求めてくるアプリを認証してしまうと、勝手にツイートされてしまう 全 2 枚 拡大写真
 東京都(生活文化局消費生活部)は1日、Twitterの「アプリ連携」を悪用する手口について、あらためて注意を呼びかけた。

 「アプリ連携」は、アプリ同士でデータ共有・機能連携を行うものだ。Twitterの場合、アプリに許可を与えることで、他の人をフォローしたり自動ツイートを行ったりすることも可能となる。この許可を与えるには、確認画面が表示されるが、細かく確認しないで承諾してしまうと、不正なアプリだと悪用されてしまうこととなる。

 たとえば、興味を惹く話題のツイート内に、“続きはこちら”としてURLが付いている場合、その先が、アプリ連携となっていることがある。その画面で、アプリ連携を行う際には、「アプリが信頼できるか」「アプリに与える権限は何か」に注意する必要がある。

 Twitterの友人などが、不審なサイトへ誘導したり、商品の宣伝をしたり、いつもと違うツイートをしていた場合、「アプリ連携」の機能を悪用されて、その友人のアカウントが“なりすましツイート”をしている可能性が高い。

 こうしてツイートがさらに拡散し、最終的には架空請求や通販トラブルなどにつながることもあるという。

勝手に宣伝ツイート、東京都が「アプリ連携」に注意呼びかけ

《冨岡晶@RBB TODAY》

関連記事

この記事の写真
/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  3. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  4. 日本標準時の供給サービスで異常、誤った時刻を配信

    日本標準時の供給サービスで異常、誤った時刻を配信

  5. 「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

    「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

ランキングをもっと見る
PageTop