「メールディーラー」にクロスサイトスクリプティングの脆弱性(ラック) | ScanNetSecurity
2026.10.02(金)

「メールディーラー」にクロスサイトスクリプティングの脆弱性(ラック)

ラックは、LAC Advisory No.119として「メールディーラーにおけるクロスサイトスクリプティングの脆弱性」を発表した。

脆弱性と脅威 セキュリティホール・脆弱性
「メールディーラー」にクロスサイトスクリプティングの脆弱性(ラック)
「メールディーラー」にクロスサイトスクリプティングの脆弱性(ラック) 全 1 枚 拡大写真
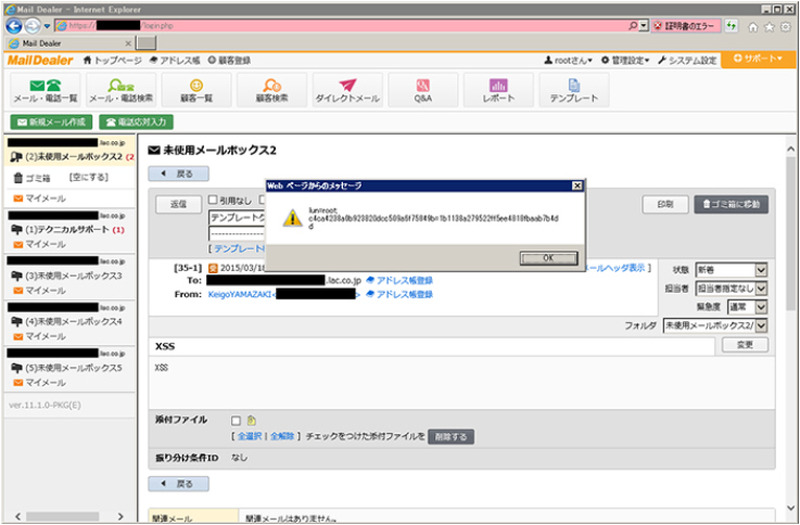
株式会社ラックは5月12日、LAC Advisory No.119として「メールディーラーにおけるクロスサイトスクリプティングの脆弱性」を発表した。同社サイバー・グリッド研究所/システムアセスメント部の山崎圭吾氏が発見したもので、情報セキュリティ早期警戒パートナーシップに基づいて同社からIPAに報告し、JPCERT/CCにより開発者との調整が行われた。

メールディーラー(Mail Dealer)は、株式会社ラクスが提供する、問い合わせ窓口などのメールを共有して一元管理するソフトウェア。そのバージョン11.2.1 およびそれ以前には、添付ファイルのファイル名の処理に起因する格納型のクロスサイトスクリプティングの脆弱性(CVE-2015-0915)が存在する。この脆弱性が悪用されると、悪意あるメールによって任意のスクリプトが実行され、結果として意図しないメールを送信されたり、他の無関係なメールを閲覧される可能性がある。対策方法として、最新版へアップデートを挙げている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. 商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

    商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

  3. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  4. スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

    スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

  5. IPA、情報セキュリティ早期警戒パートナーシップガイドライン改訂案を公開

    IPA、情報セキュリティ早期警戒パートナーシップガイドライン改訂案を公開

ランキングをもっと見る
PageTop