
「ゆうちょ銀行」を騙るフィッシングサイトを確認、ロゴが使われ巧妙な作り(フィッシング対策協議会)
フィッシング対策協議会は15日、「ゆうちょ銀行」を騙るフィッシングサイト(偽サイト)が存在しているとして、注意喚起する文章を公開した。ゆうちょ銀行も注意を呼びかけている。
脆弱性と脅威
脅威動向
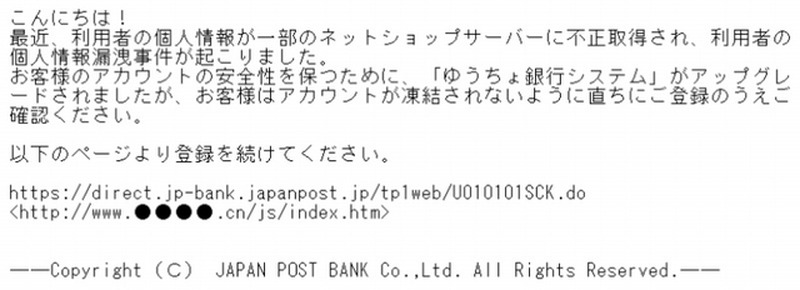
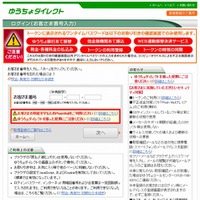
それによると、「【ゆうちょ銀行】本人認証サービス」「【ゆうちょ銀行】メールアドレスの確認」というタイトルの不正メールが送信されているとのこと。「ゆうちょダイレクト」サイトに見せかけたフィシングサイトへ誘導する内容で、不特定多数に送信されている模様だ。ゆうちょ銀行を騙るフィッシングは、4月にも発生している。
15日10時時点でもフィッシングサイトは稼働中で、同協議会はJPCERTコーディネーションセンターに調査依頼済み。メールには「http://www.●●●●.cn/js/index.htm」「http://●●●●.com/pk/」「http://www.●●●●.net/pk/」「http://www.●●●●.cn/js/」などのリンクが使われており、最終的に偽サイト(http://direct.jp-bank.japanpost.jp.czi.●●●●.com/tp1web/U010101SCK.htm)へ誘導するという。偽サイトは、ゆうちょ銀行のロゴが使われているなど、巧妙な作りとなっている。
同協議会およびゆうちょ銀行では、このようなフィッシングサイトで、ユーザーID、ログインパスワードなどを絶対に入力しないように注意を呼びかけている。また不審な点や疑問に思うことがあったら、すぐにゆうちょコールセンターまで問い合わせるよう呼びかけている。
「ゆうちょ銀行」を騙るスパムメールが、今月も発生
《冨岡晶@RBB TODAY》
関連記事
この記事の写真
/




