旧式の「RIPv1」を利用したDDoSリフレクション攻撃が増加(アカマイ) | ScanNetSecurity
2026.11.19(木)

旧式の「RIPv1」を利用したDDoSリフレクション攻撃が増加(アカマイ)

アカマイは、同社のPLXsertを通して新しい「サイバーセキュリティThreat Advisory(脅威アドバイザリ)」を発行した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
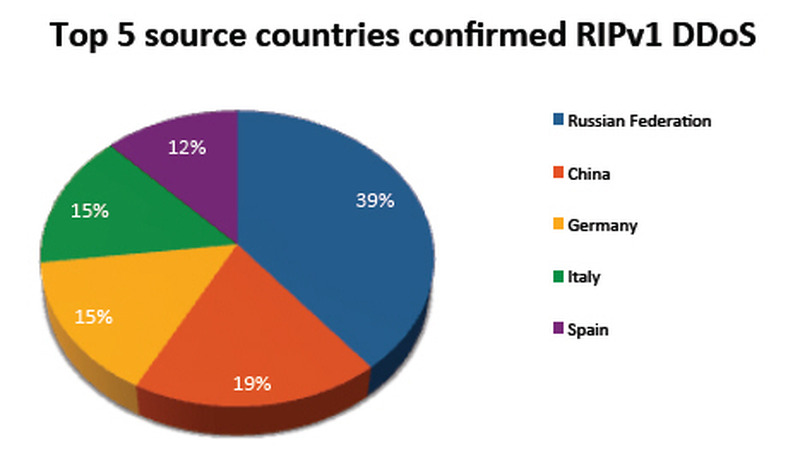
「RIPv1」を利用したDDoSリフレクション攻撃の攻撃元となった国
「RIPv1」を利用したDDoSリフレクション攻撃の攻撃元となった国 全 1 枚 拡大写真
アカマイ・テクノロジーズ合同会社(アカマイ)は7月2日、同社のProlexic Security Engineering & Response Team(PLXsert)を通して、新しい「サイバーセキュリティThreat Advisory(脅威アドバイザリ)」を発行したと発表した。このアドバイザリは、旧式のRouting Information Protocolバージョン1(RIPv1)を使用したリフレクション攻撃や増幅攻撃の増加に注意を呼びかけるものとなっている。

RIPv1は、小規模なマルチルータネットワークにおいて、ルート情報を動的に共有する容易な手段。一般的なリクエストは、初回設定時または起動時にRIPが動作するルータから送信され、その後はリクエストを受け取ったすべてのデバイスがルートのリストを応答し、ブロードキャストとして送ることでアップデートを行う。標準的なRIPv1リクエストは1件につき24バイトペイロードと小さい反面、1回のリクエストで504バイトの複数の応答ペイロードが攻撃対象に送信される。このため、攻撃者はRIPv1を利用したDDoSリフレクション攻撃を好むという。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

    住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

  2. 「マクロミル モニタサイト」に不正アクセス

    「マクロミル モニタサイト」に不正アクセス

  3. セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

    セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

  4. API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

    API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

  5. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

ランキングをもっと見る
PageTop