標的型メール攻撃対策として訓練、感染調査、FireEye製品を連携(GSX) | ScanNetSecurity
2026.11.19(木)

標的型メール攻撃対策として訓練、感染調査、FireEye製品を連携(GSX)

GSXは、FireEyeの正式パートナーとして同社製品との組み合わせソリューションを発表した。

製品・サービス・業界動向 新製品・新サービス
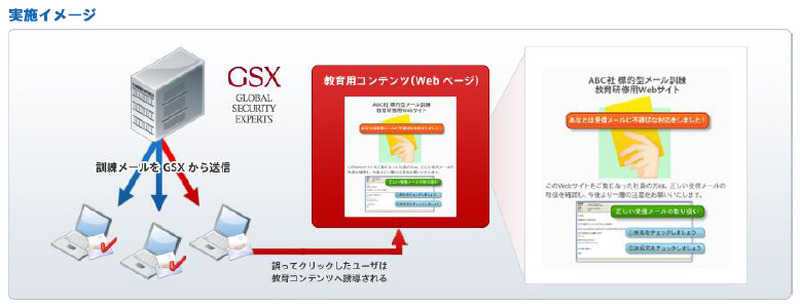
標的型メール訓練のイメージ
標的型メール訓練のイメージ 全 2 枚 拡大写真
グローバルセキュリティエキスパート株式会社(GSX)は7月3日、FireEyeの正式パートナーとして同社製品との組み合わせソリューションを発表した。標的型攻撃を含むセキュリティ対策には、人的抑止防御とシステム的検知調査、システム的検知防御といった多層防御が必要であるとして、システム的検知防御にFireEye製品と連携した「GSX標的型メール訓練サービス」を提供する。

同サービスは、GSXが標的型攻撃を模擬した無害な「訓練メール」を対象者に送信し、攻撃メールへの対応を教育訓練するもの。訓練メールに含まれるURLリンクをクリックしたり、添付ファイルを開いた対象者には教育コンテンツが表示されるとともに、そのログがGSXの訓練サーバに取得される。集計結果はログデータとともに報告される。またGSXでは、現状のマルウェア感染の有無を調査する「マルウェア感染調査」サービス、FireEye製品を使用したメールセキュリティ対策製品も提供する。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

    住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

  2. セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

    セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

  3. 「マクロミル モニタサイト」に不正アクセス

    「マクロミル モニタサイト」に不正アクセス

  4. API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

    API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

  5. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

ランキングをもっと見る
PageTop