アクセス解析ツール「Research Artisan Lite」に複数の脆弱性(JVN) | ScanNetSecurity
2026.11.05(木)

アクセス解析ツール「Research Artisan Lite」に複数の脆弱性(JVN)

IPAおよびJPCERT/CCは、Research Artisan Projectが提供するアクセス解析ツール「Research Artisan Lite」に複数の脆弱性が存在すると「JVN」で発表した。

脆弱性と脅威 セキュリティホール・脆弱性
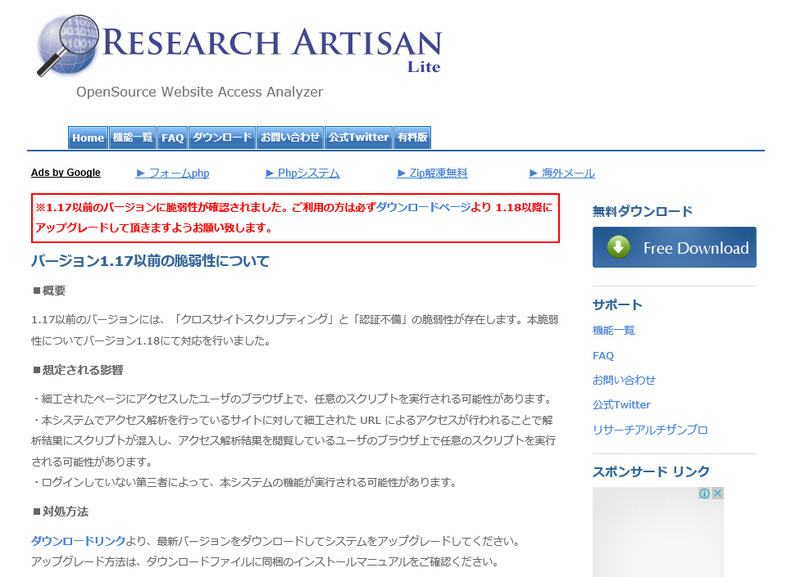
Research Artisan Projectによる脆弱性情報
Research Artisan Projectによる脆弱性情報 全 1 枚 拡大写真
独立行政法人 情報処理推進機構(IPA)および一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は7月24日、Research Artisan Projectが提供するアクセス解析ツール「Research Artisan Lite」に複数の脆弱性が存在すると「Japan Vulnerability Notes(JVN)」で発表した。CVSSによるBase Scoreは5.0。

「Research Artisan Lite ver.1.18 より前のバージョン」には、認証不備(CVE-2015-2975)およびクロスサイトスクリプティング(CVE-2015-2976)の脆弱性が存在する。これらの脆弱性が悪用されると、ログインしていない第三者によって当該製品の機能が実行されたり、ユーザのWebブラウザ上で任意のスクリプトを実行される可能性がある。JVNでは、開発者が提供する情報をもとに最新版へアップデートするよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. GMOペイメントゲートウェイ、ライフカード向けサービスで顧客情報一部流出の可能性

    GMOペイメントゲートウェイ、ライフカード向けサービスで顧客情報一部流出の可能性

  2. ライフネット生命の一部システムに不正アクセス、KDDIが保有する顧客情報が漏えいした可能性

    ライフネット生命の一部システムに不正アクセス、KDDIが保有する顧客情報が漏えいした可能性

  3. 松屋公式アプリに不正アクセス 会員情報等が漏えい

    松屋公式アプリに不正アクセス 会員情報等が漏えい

  4. Cisco、AI エージェントの暴走を検知する「Project Quarry」をオープンソース化

    Cisco、AI エージェントの暴走を検知する「Project Quarry」をオープンソース化

  5. 再開を断念 PHPの重大脆弱性受け「くみあいアプリ」がサービス終了

    再開を断念 PHPの重大脆弱性受け「くみあいアプリ」がサービス終了

ランキングをもっと見る
PageTop