標的型攻撃の常態化を受け、社内に「標的型攻撃対策本部」を設置(ラック) | ScanNetSecurity
2026.10.31(土)

標的型攻撃の常態化を受け、社内に「標的型攻撃対策本部」を設置(ラック)

ラックは、標的型攻撃対策の専門組織「標的型攻撃対策本部」を設置したと発表した。

製品・サービス・業界動向 新製品・新サービス
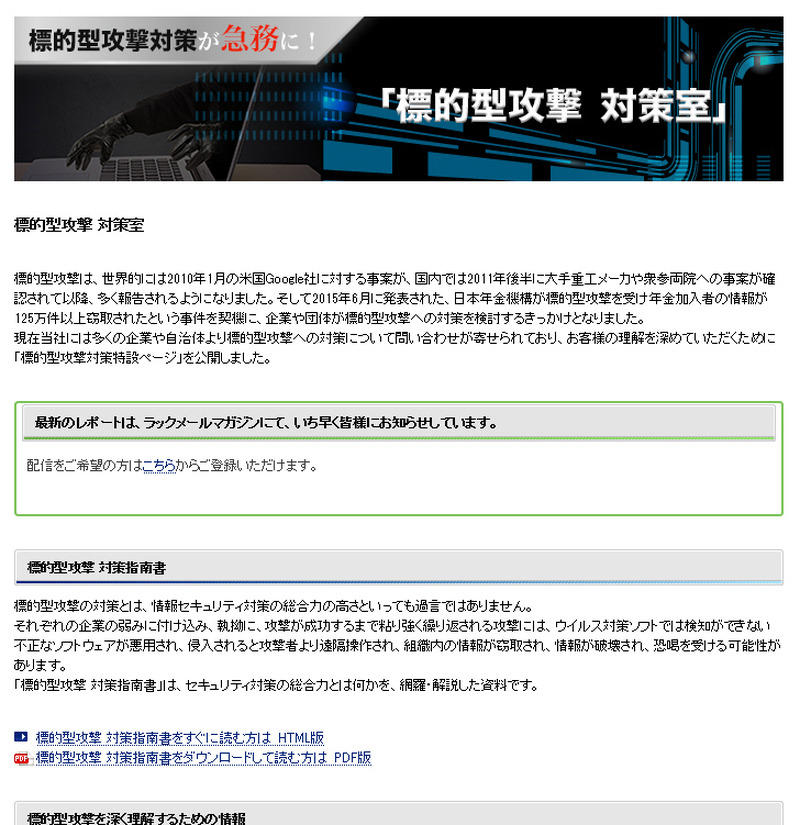
特設ページ「標的型攻撃 対策室」
特設ページ「標的型攻撃 対策室」 全 1 枚 拡大写真
株式会社ラックは7月28日、標的型攻撃対策の専門組織「標的型攻撃対策本部」を設置したと発表した。これは、同社が「サイバー救急センター」において対応した情報漏えいやウイルス感染などの被害状況から、被害企業の業種に偏りがなく、攻撃者の狙いも個人情報の窃取から脅迫行為まで多岐にわたっており、その手口の多くは、標的型攻撃と見られる手法で行われ、この種の攻撃が常態化していると推測されることから設置に至ったもの。

「標的型攻撃対策本部」は、同社が蓄積してきた標的型攻撃への知見を基に、企業や団体が取り組む標的型攻撃対策を支援する専門組織で、社長直下に設置した。新組織の本部長には、同社の取締役 専務執行役員 最高技術責任者の西本逸郎氏が就任している。また、同組織の発足にあたり、企業の経営者、事業責任者、IT技術者を対象とした「標的型攻撃 対策指南書」を無償公開した。同資料は、標的型攻撃への対策をあらゆる方面から網羅的に解説しており、企業が考慮すべき対策の参考書として活用できるものとなっている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ニフティの回線申込・受付管理システムに不正アクセス、最大54万2,513件の会員情報に影響

    ニフティの回線申込・受付管理システムに不正アクセス、最大54万2,513件の会員情報に影響

  2. 「お名前.com デスクトップクラウド」に不正アクセス、情報が公開された顧客に上限300万円の特別見舞金

    「お名前.com デスクトップクラウド」に不正アクセス、情報が公開された顧客に上限300万円の特別見舞金

  3. So-net 会員データベースに不正アクセス、会員情報214万1,986件が漏えい

    So-net 会員データベースに不正アクセス、会員情報214万1,986件が漏えい

  4. ハッカー協会の事件簿 #01「社会的損失」

    ハッカー協会の事件簿 #01「社会的損失」

  5. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

ランキングをもっと見る
PageTop