施設の予約管理ソフト「yoyaku_v41」に複数の脆弱性、使用停止を(JVN) | ScanNetSecurity
2026.10.05(月)

施設の予約管理ソフト「yoyaku_v41」に複数の脆弱性、使用停止を(JVN)

IPAおよびJPCERT/CCは、ディーアイシーが提供する、施設の予約管理を行うためのソフトウェア「yoyaku_v41」に複数の脆弱性が存在すると「JVN」で発表した。

脆弱性と脅威 セキュリティホール・脆弱性
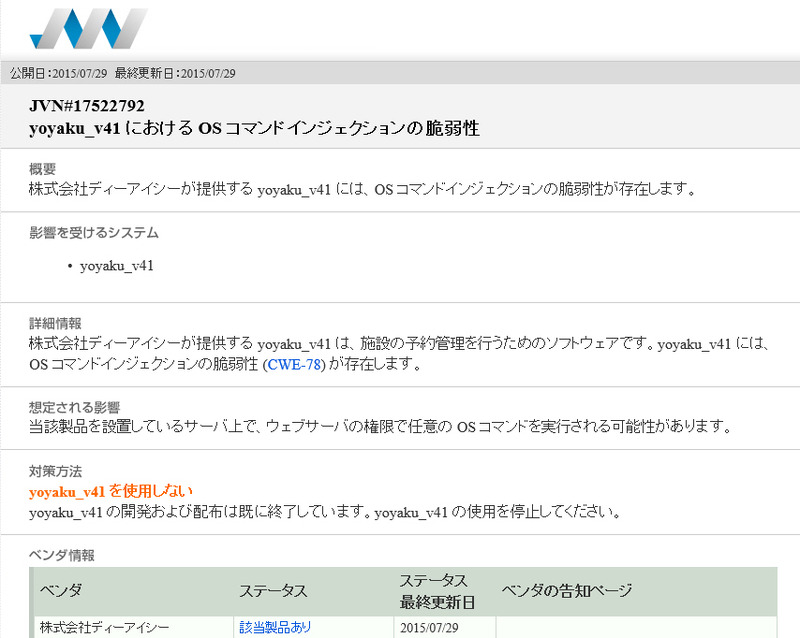
JVNによる脆弱性情報
JVNによる脆弱性情報 全 1 枚 拡大写真
独立行政法人 情報処理推進機構(IPA)および一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は7月29日、株式会社ディーアイシーが提供する、施設の予約管理を行うためのソフトウェア「yoyaku_v41」に複数の脆弱性が存在すると「Japan Vulnerability Notes(JVN)」で発表した。CVSSによる最大Base Scoreは7.5。

「yoyaku_v41」は、OS コマンドインジェクション(CVE-2015-2979)、認証回避(CVE-2015-2978)、任意のファイルを作成される(CVE-2015-2977)脆弱性が存在する。これらの脆弱性が悪用されると、当該製品を設置しているサーバ上で、Webサーバの権限で任意のOSコマンドを実行されたり、リモートから不正に予約操作を実施されたり、サーバ上に任意のファイルを作成される可能性がある。JVNでは、同ソフトはすでに開発および配布が終了しているため、使用を停止するよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ドズル社ストア」で不正なページに誘導、カード情報を入力した場合はカード会社への連絡を呼びかけ

    「ドズル社ストア」で不正なページに誘導、カード情報を入力した場合はカード会社への連絡を呼びかけ

  2. 池上通信機にサイバー攻撃の可能性、外部から情報提供あり調査

    池上通信機にサイバー攻撃の可能性、外部から情報提供あり調査

  3. 池上通信機にサイバー攻撃、サーバ内の一部ファイルが暗号化

    池上通信機にサイバー攻撃、サーバ内の一部ファイルが暗号化

  4. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  5. 日本大学の計 5 名の教員アカウントに不正アクセス、スパムメール送信の踏み台に

    日本大学の計 5 名の教員アカウントに不正アクセス、スパムメール送信の踏み台に

ランキングをもっと見る
PageTop