BIOS実装でスリープ復帰後に保護が無効になる可能性、Appleも類似の問題(JVN) | ScanNetSecurity
2026.11.03(火)

BIOS実装でスリープ復帰後に保護が無効になる可能性、Appleも類似の問題(JVN)

IPAおよびJPCERT/CCは、複数のBIOS実装において、スリープモードからの復帰後に書き込み保護が適切に設定されない問題が存在すると「JVN」で発表した。

脆弱性と脅威 セキュリティホール・脆弱性
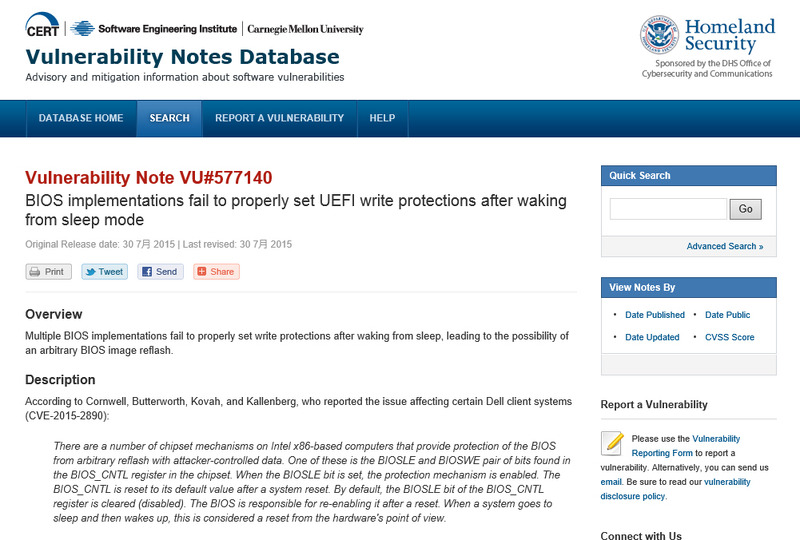
CERT/CCによる脆弱性情報
CERT/CCによる脆弱性情報 全 1 枚 拡大写真
独立行政法人 情報処理推進機構(IPA)および一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は7月31日、複数のBIOS実装において、スリープモードからの復帰後に書き込み保護が適切に設定されない問題が存在すると「Japan Vulnerability Notes(JVN)」で発表した。この問題は、インテル x86 ベースのコンピュータのチップセットに搭載されている、BIOSが任意に書き換えられることを防ぐ仕組みのひとつ、BIOS_CNTLレジスタのBIOSLEビットとBIOSWEビットに存在する。

これらの初期値は、保護は無効化になっており、システムがリセットされるとBIOS_CNTLレジスタも初期化される。通常の起動時にはBIOSが再設定を行うが、スリープからの復帰時には適切に再設定されない事例が、特定のDELL製クライアントシステム確認されている(CVE-2015-2890)。またAppleのシステムにおいても類似の問題(CVE-2015-3692)が確認されている。この問題が悪用されると、当該システムに物理アクセス可能で root 権限を持つ攻撃者によって、システムのBIOSを任意のイメージに書き換えられる可能性がある。DELL製品とApple製品では問題を修正するアップデートが公開されているが、CERT/CCでは他の製品においても調査中であるとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  3. ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

    ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

  4. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  5. PingCAPに不正アクセス、日本国内で最大約5万件の個人情報が漏えい

    PingCAPに不正アクセス、日本国内で最大約5万件の個人情報が漏えい

ランキングをもっと見る
PageTop