BIOS実装でスリープ復帰後に保護が無効になる可能性、Appleも類似の問題(JVN) | ScanNetSecurity
2026.10.05(月)

BIOS実装でスリープ復帰後に保護が無効になる可能性、Appleも類似の問題(JVN)

IPAおよびJPCERT/CCは、複数のBIOS実装において、スリープモードからの復帰後に書き込み保護が適切に設定されない問題が存在すると「JVN」で発表した。

脆弱性と脅威 セキュリティホール・脆弱性
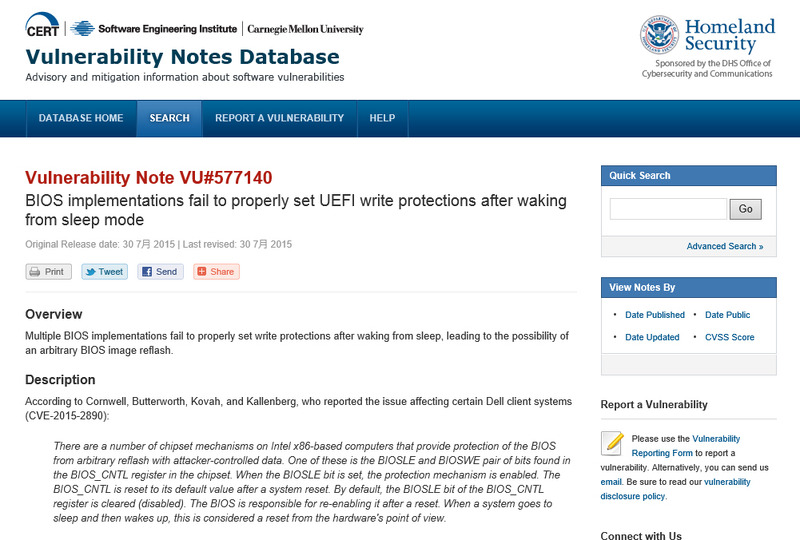
CERT/CCによる脆弱性情報
CERT/CCによる脆弱性情報 全 1 枚 拡大写真
独立行政法人 情報処理推進機構(IPA)および一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は7月31日、複数のBIOS実装において、スリープモードからの復帰後に書き込み保護が適切に設定されない問題が存在すると「Japan Vulnerability Notes(JVN)」で発表した。この問題は、インテル x86 ベースのコンピュータのチップセットに搭載されている、BIOSが任意に書き換えられることを防ぐ仕組みのひとつ、BIOS_CNTLレジスタのBIOSLEビットとBIOSWEビットに存在する。

これらの初期値は、保護は無効化になっており、システムがリセットされるとBIOS_CNTLレジスタも初期化される。通常の起動時にはBIOSが再設定を行うが、スリープからの復帰時には適切に再設定されない事例が、特定のDELL製クライアントシステム確認されている(CVE-2015-2890)。またAppleのシステムにおいても類似の問題(CVE-2015-3692)が確認されている。この問題が悪用されると、当該システムに物理アクセス可能で root 権限を持つ攻撃者によって、システムのBIOSを任意のイメージに書き換えられる可能性がある。DELL製品とApple製品では問題を修正するアップデートが公開されているが、CERT/CCでは他の製品においても調査中であるとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  2. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  3. ジェーシービーと提携、SOHO向けにカードレス決済機能を提供(日本電気)

    ジェーシービーと提携、SOHO向けにカードレス決済機能を提供(日本電気)

  4. 「セイコーマートアプリ」に不正アクセス、約57万アカウントの会員情報が漏えいした可能性

    「セイコーマートアプリ」に不正アクセス、約57万アカウントの会員情報が漏えいした可能性

  5. IPA、情報セキュリティ早期警戒パートナーシップガイドライン改訂案を公開

    IPA、情報セキュリティ早期警戒パートナーシップガイドライン改訂案を公開

ランキングをもっと見る
PageTop