[Black Hat USA 2015] Squareリーダーのハードとソフトの脆弱性を解析
米ラスベガスで開催されている Black Hat USA 2015 で 8 月 5 日、3人の研究チームによる、 Square リーダーの脆弱性の研究とデモ「MOBILE POINT OF SCAM: ATTACKING THE SQUARE READER」が発表された。
研修・セミナー・カンファレンス
セミナー・イベント
Square リーダーは、スマートフォンやタブレットと接続できるクレジットカードリーダーで、小規模店舗などで日本でも普及している。
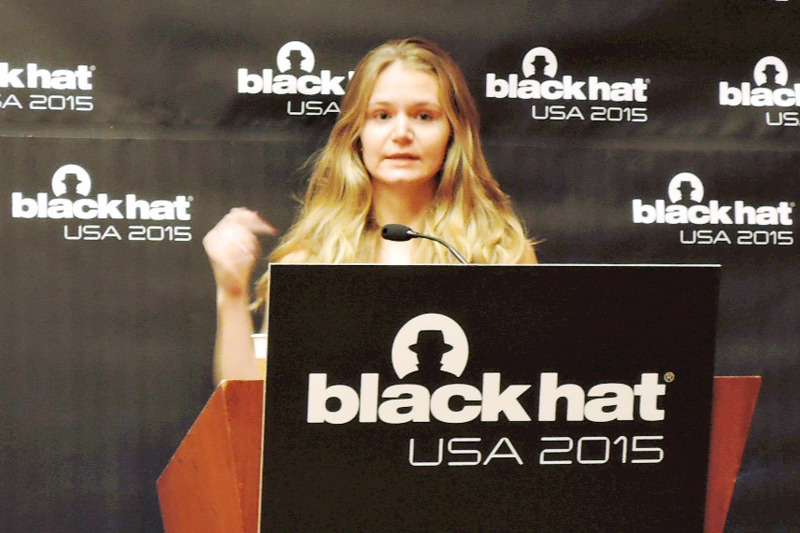
プレスカンファレンスに登壇した Alexandrea Mellen 氏と、John Moore 氏は、ともに今年5月にボストン大学を卒業したばかりで、Mellen 氏がハードウェアを、Moore 氏がソフトウェアの研究をそれぞれ行った。解析と検証は Squareリーダー S4 に関して行われた。
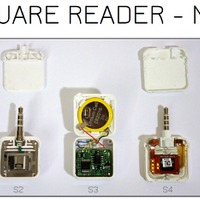
Squareリーダーのハードウェア部分の解析を担当した Mellen 氏は、Square の本体を開封し改造することで、カード情報の暗号化をバイパスでき、課金はできないもののスキミングが可能になったという。改造は、家庭用の工具で 10 分程度で完了し、Mellen 氏によれば「一番困難であったのはSquareリーダーのケースを開くことだった」という。
ソフトウェアの脆弱性を解析した Moore 氏によれば、一度決済したカードに対して、再度請求することができる「プレイバックアタック」の脆弱性を発見した。Squareリーダーは、スワイプして得たクレジットカード情報を、音声データに変換して送信する技術を用いているため、複数回スワイプを行い、音声データを録音し、送信せずに蓄積しておき、事後にそのデータを用いることで、プレイバックアタックに成功したという。
Square社はバグバウンティプログラムを主催するなど、脆弱性の発見と対応に積極的であるという。Moore 氏は「それを鑑みた場合、同種の決済サービスにも同様の脆弱性が潜んでいないと言いきることはできない」と結んだ。
この記事の写真
/