「不正広告」がオンライン銀行詐欺ツールやランサムウェアなどの被害のきっかけに(トレンドマイクロ) | ScanNetSecurity
2026.11.03(火)

「不正広告」がオンライン銀行詐欺ツールやランサムウェアなどの被害のきっかけに(トレンドマイクロ)

 トレンドマイクロは2日、日本国内での「不正広告」に関する現状を発表した。通常の広告に紛れて表示される「不正広告」が、オンライン銀行詐欺ツールやランサムウェアなどの被害のきっかけになっているという。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
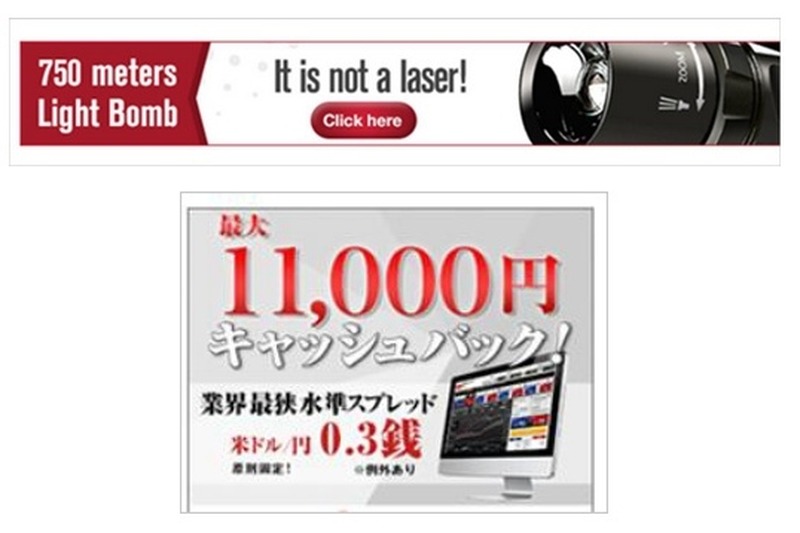
7月以降に確認された不正広告の表示例
7月以降に確認された不正広告の表示例 全 3 枚 拡大写真
 トレンドマイクロは2日、日本国内での「不正広告」に関する現状を発表した。通常の広告に紛れて表示される「不正広告」が、オンライン銀行詐欺ツールやランサムウェアなどの被害のきっかけになっているという。

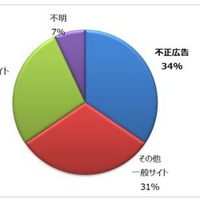
 日本国内における脅威解析機関であるリージョナルトレンドラボ(RTL)の調査によると、7月以前と7月以降で、不正サイトへの誘導手段の傾向が変わっているという。7月以前は、改ざんされた正規サイトを経由するものがほとんどだったが、7月以降は、34%を不正広告経由が占めるまで増加した。今回の調査では、海外の4つのホスティング業者が管理する6つのドメインにホストされた複数の広告コンテンツが、脆弱性攻撃サイトへの誘導経路となっていた。

 今回確認された不正広告は、少なくとも600の正規サイトに配信された可能性があるとのこと。これらの不正広告をホストした7つのサーバに対し、実際に、7月1日~8月21日の期間について集計したところ、日本から合わせて900万件以上のアクセスがあったことが確認された。なお、最終的に侵入する不正プログラムは、「ZBOT」などのオンライン銀行詐欺ツールが41%、「CRYPTWALL」などの暗号化型ランサムウェアが26%だった。

不正広告に日本から900万アクセス、トレンドマイクロが調査結果を公表

《冨岡晶@RBB TODAY》
関連記事

この記事の写真
/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

    AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

  3. ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

    ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

  4. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  5. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

ランキングをもっと見る
PageTop