Security Blue Note も今回で 7 回目です。今回はカンファレンスの紹介ではなく、興味深い試みと挑戦について紹介させてください。
●中国の脆弱性報告エコシステム「WooYun」について
WooYun はペネトレーションテストサークル兼脆弱性調整プラットフォームです。ちょうど先日発表された LINE のバグバウンティやサイボウズの脆弱性報告の中国版といえばわかりやすいでしょうか。中国国内で、脆弱性とパッチのエコシステムを加速化した、勇気ある若者たちです。
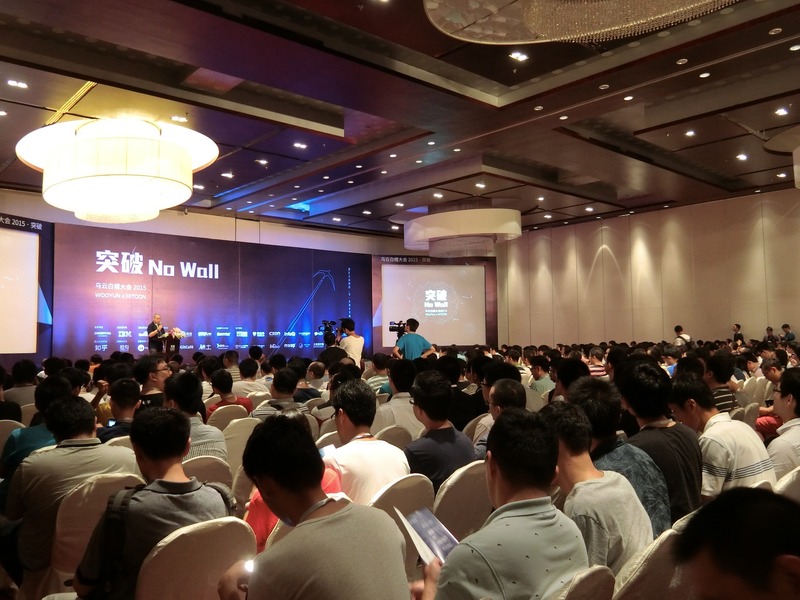
WooYun については数年前から知っており、ずっと会いたいと願っていたところ、第 2 回 WooYun Summit がこの夏に北京で HITCON との共催と聞き、主催者達を取材してきました。WooYun Summit の概要は下記の通り。
名称:WooYun Summit + HITCON
日時:2015年7月17日~18日
場所:Renaissance Beijing Capital Hotel 3F
URL : http://summit.WooYun.org/
●中国の脆弱性報告エコシステム「WooYun」について
WooYun はペネトレーションテストサークル兼脆弱性調整プラットフォームです。ちょうど先日発表された LINE のバグバウンティやサイボウズの脆弱性報告の中国版といえばわかりやすいでしょうか。中国国内で、脆弱性とパッチのエコシステムを加速化した、勇気ある若者たちです。
WooYun については数年前から知っており、ずっと会いたいと願っていたところ、第 2 回 WooYun Summit がこの夏に北京で HITCON との共催と聞き、主催者達を取材してきました。WooYun Summit の概要は下記の通り。
名称:WooYun Summit + HITCON
日時:2015年7月17日~18日
場所:Renaissance Beijing Capital Hotel 3F
URL : http://summit.WooYun.org/