国立研究開発法人情報通信研究機構(NICT)は7月21日、総務省及び警察庁と共同でファクトシート「家庭用IoT機器を悪用するレジデンシャルプロキシの現状」を公表した。
同資料では、家庭用IoT機器を悪用するレジデンシャルプロキシに関する現状、国内における観測・分析結果、利用者や事業者が留意すべき事項を取りまとめている。
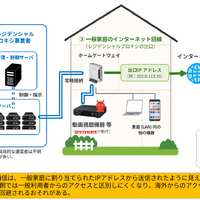
「レジデンシャルプロキシ」は、一般家庭向けのインターネット回線に接続されたIoT機器が第三者の通信を中継する仕組みのことで、近年、不正アクセスやインターネットバンキングに係る不正送金等の様々なサイバー事案で攻撃者の所在を隠し、追跡や検知を困難にする目的で悪用されている。
NICTの調査によると、2026年1月以降、1日あたり最大約2万7千のIPアドレスがレジデンシャルプロキシの出口ノードとして観測されており、国内でも少なくとも数万台規模のレジデンシャルプロキシが存在すると推定されている。
また、警察庁の分析によると、2024年中に発生したインターネットバンキングに係る不正送金事犯のうち、少なくとも1,918件(被害額約28.9億円)でレジデンシャルプロキシが利用されており、被害件数全体の約44%、被害額全体の約33%を占めているという。
IoT機器等がレジデンシャルプロキシとして悪用されるリスクを低減するため、総務省、警察庁、NICTでは、利用者及び事業者に対し、下記の対策例を参考するよう案内している。
・不審な動画ストリーミングデバイス等を購入・利用しない
・提供元が不明なソフトウェア、アプリ、無料VPN等を安易に利用しない
・通信帯域を提供することで収益を得られるとうたうサービス等を安易に利用しない
・OSやIoT機器のファームウェアを常に最新の状態に保つ
・事業者においては、組織で承認していない機器や端末の業務ネットワークへの接続防止やネットワーク分離など、適切な管理を行う
家庭用IoT機器を悪用するレジデンシャルプロキシの現状
https://www.nicter.jp/report/20260721_residential_proxy_overview.pdf