「Dr.WEB」からのメールを装う感染目的のメールをロシアで確認(Dr.WEB) | ScanNetSecurity
2026.11.05(木)

「Dr.WEB」からのメールを装う感染目的のメールをロシアで確認(Dr.WEB)

Dr.WEBは、同社からの通知を装ったメールが送信されていることをロシア国内で確認したと発表した。

脆弱性と脅威 脅威動向
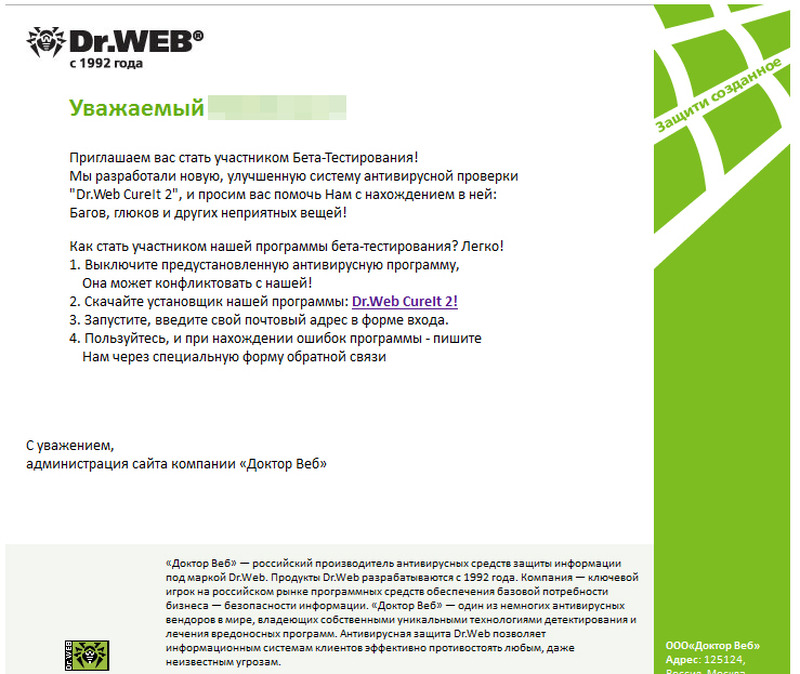
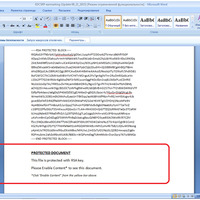
確認された偽メール
確認された偽メール 全 1 枚 拡大写真
株式会社Doctor Web Pacific(Dr.WEB)は9月29日、同社からの通知を装ったメールが送信されていることをロシア国内で確認したと発表した。メッセージのヘッダーには「Hello [ユーザ名], we would like to invite you to become our Tester(Здравствуйте, [имя пользователя], станьте нашим Тестером)」と記載され、内容はユーティリティ「Dr.Web CureIt 2」のテスターとしての参加を呼びかけるものであったという。

また、その際にユーザはユーティリティとの非互換性を避けるためアンチウイルスソフトウェアを無効にするよう指示される。さらに、本文内のリンクをクリックすると偽のWebサイトにアクセスし、トロイの木馬「Trojan.PWS.Stealer.13052」がダウンロードされたという。このトロイの木馬は、感染したPCに保存されているパスワードなどの情報を盗む。同社ではこういった、よく知られたウイルス対策企業の名前を使用してユーザの信頼を得ようとする感染手法に注意するよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

    日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

  2. GMOペイメントゲートウェイ、ライフカード向けサービスで顧客情報一部流出の可能性

    GMOペイメントゲートウェイ、ライフカード向けサービスで顧客情報一部流出の可能性

  3. 松屋公式アプリに不正アクセス 会員情報等が漏えい

    松屋公式アプリに不正アクセス 会員情報等が漏えい

  4. ライフネット生命の一部システムに不正アクセス、KDDIが保有する顧客情報が漏えいした可能性

    ライフネット生命の一部システムに不正アクセス、KDDIが保有する顧客情報が漏えいした可能性

  5. 再開を断念 PHPの重大脆弱性受け「くみあいアプリ」がサービス終了

    再開を断念 PHPの重大脆弱性受け「くみあいアプリ」がサービス終了

ランキングをもっと見る
PageTop