定期的に送信される、WordファイルのFAX通知を装うマクロウイルスを確認(Dr.WEB) | ScanNetSecurity
2026.10.07(水)

定期的に送信される、WordファイルのFAX通知を装うマクロウイルスを確認(Dr.WEB)

Dr.WEB)は8月14日、危険なWord文書が添付されたメールが定期的に配信されているとして、注意を呼びかけている。

脆弱性と脅威 脅威動向
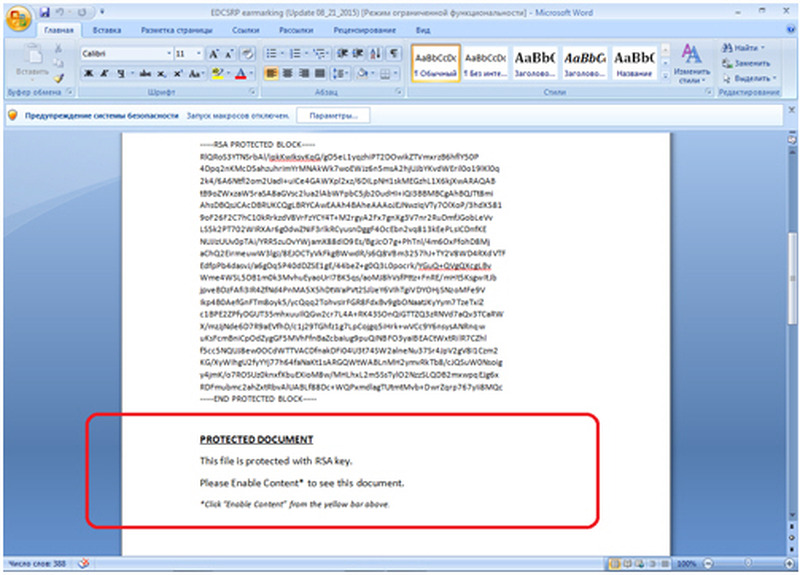
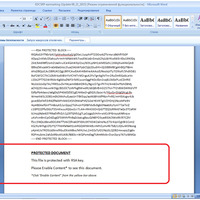
日付の設定にミスを犯している
日付の設定にミスを犯している 全 3 枚 拡大写真
株式会社Doctor Web Pacific(Dr.WEB)は8月14日、危険なWord文書が添付されたメールが定期的に配信されているとして、注意を呼びかけている。これは、同社のアンチウイルスソフトが検出した悪意のあるプログラムの統計から明らかになったもの。この危険なWord文書は「W97M.DownLoader.507」と呼ばれるマルウェアで、W97M.DownLoaderファミリーに属している。8月の初めには、メールによって拡散されるすべてのウイルスおよびトロイの木馬のうち1%を占めていたという。

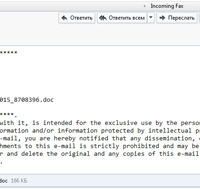
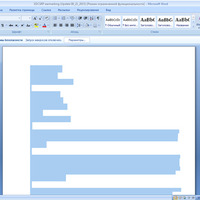
Doctor Webセキュリティリサーチャーによって解析されたサンプルでは、メールで送られるFAX通知を装っていた。ただし、サイバー犯罪者は作成日に誤った日付を指定するというミスを犯している。ファイル自体はRSAを用いて暗号化されていると考えら、メール受信者に対してメッセージの内容を読むためにマクロを有効にするよう促される。マクロを有効にすることで、白紙のように見えるファイルに文字が表示されるが、実際にはテキストを白で記載している。マクロを有効にすると、W97M.DownLoader.507はバンキングトロイの木馬「Trojan.Dyre.553」をダウンロードし、実行する。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 異なる手法による別の不正アクセスが判明「ニッポンレンタカーアプリ」

    異なる手法による別の不正アクセスが判明「ニッポンレンタカーアプリ」

  2. ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

    ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

  3. 「ドズル社ストア」で不正なページに誘導、カード情報を入力した場合はカード会社への連絡を呼びかけ

    「ドズル社ストア」で不正なページに誘導、カード情報を入力した場合はカード会社への連絡を呼びかけ

  4. 九州電子 台湾子会社にランサムウェア攻撃、事業運営に必要なシステム環境の復旧を完了

    九州電子 台湾子会社にランサムウェア攻撃、事業運営に必要なシステム環境の復旧を完了

  5. KKR京都くに荘のメールサーバに不正アクセス

    KKR京都くに荘のメールサーバに不正アクセス

ランキングをもっと見る
PageTop